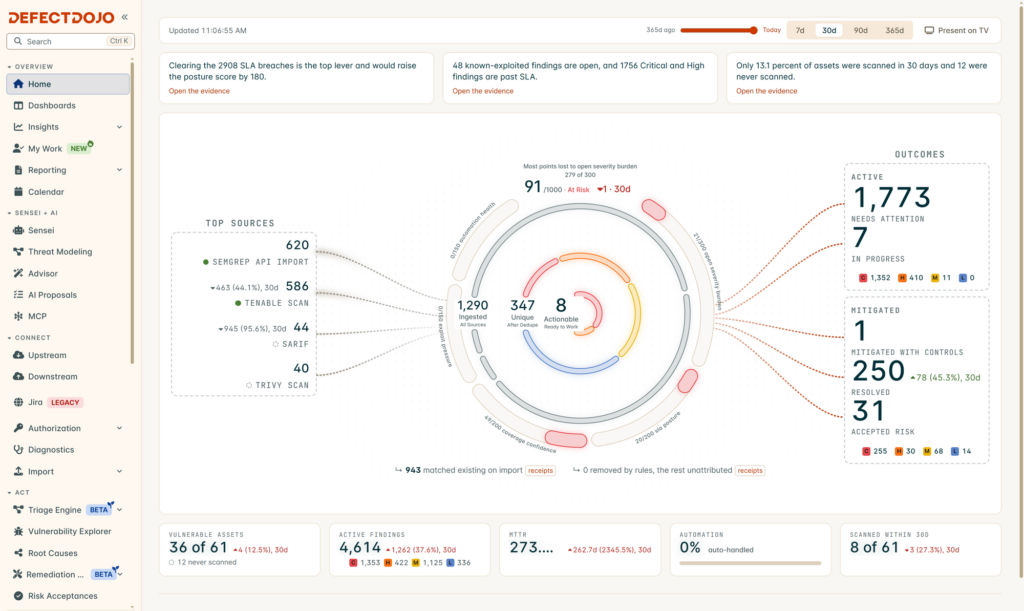
DefectDojo es una plataforma de código abierto para gestionar vulnerabilidades que reúne en un mismo sitio los resultados de escáneres y pruebas de seguridad, elimina los hallazgos duplicados y permite seguir cada problema hasta su corrección. Está escrita en Python sobre Django, se distribuye con licencia BSD de tres cláusulas y su edición comunitaria forma parte de los proyectos de OWASP, la fundación dedicada a la seguridad de aplicaciones web.
Las claves de DefectDojo en 20 segundos
- Centraliza hallazgos de escáneres, elimina duplicados y sigue su corrección.
- Edición libre con licencia BSD y una Pro comercial.
- Se instala con Docker Compose en unos minutos.
- SSO, LDAP y doble factor quedan reservados a la Pro.
El problema que resuelve es conocido en cualquier equipo que hace pruebas de seguridad con varias herramientas. Un análisis de dependencias, un escáner de contenedores, un DAST y una auditoría manual generan informes en formatos distintos, con hallazgos que se repiten y sin un sitio común donde decidir qué se arregla primero. DefectDojo importa esos informes, los normaliza y lleva el seguimiento de cada vulnerabilidad: quién la ha visto, en qué producto está, si se ha corregido o si se ha aceptado el riesgo.
Qué hace: de los informes sueltos a un inventario de riesgos
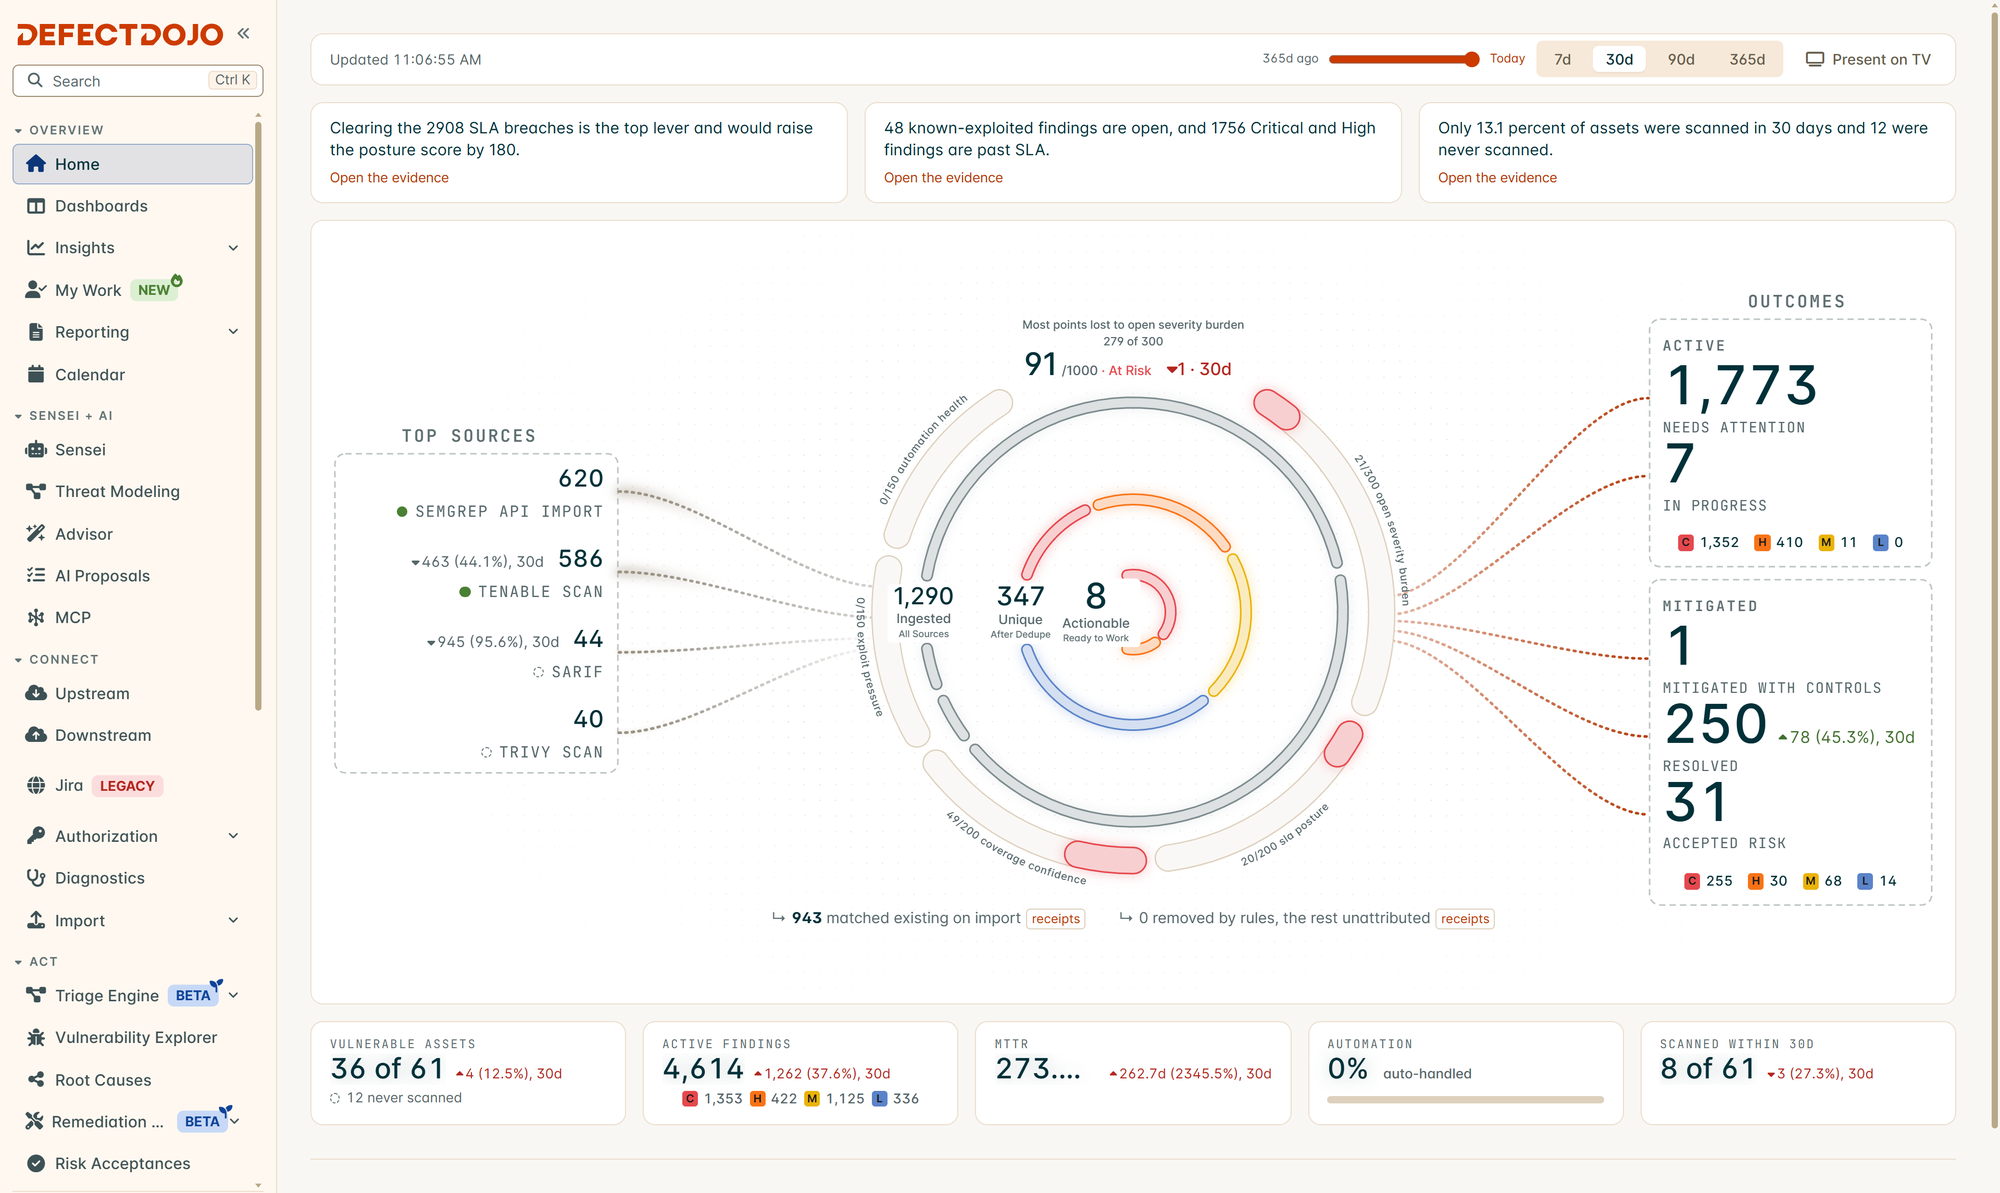
El proyecto se define como una herramienta de DevSecOps, de ASPM (gestión de la postura de seguridad de las aplicaciones) y de gestión de vulnerabilidades. En la práctica, orquesta las pruebas de seguridad, registra los hallazgos, deduplica, gestiona la remediación y genera informes. Su lista de analizadores admitidos es extensa e incluye formatos de los escáneres comerciales y libres más habituales, que se pueden consultar en la documentación oficial.
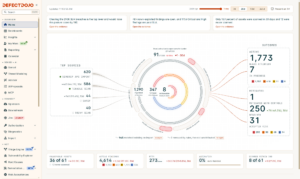
La pieza que lo hace útil en integración continua es su API REST v2. Un pipeline puede subir el informe de cada análisis al terminar la compilación, de modo que DefectDojo se convierte en el inventario central sin trabajo manual. Existen clientes y envoltorios para varios lenguajes enlazados desde la documentación. Para probarlo sin instalar nada, el proyecto mantiene una demo pública de la edición comunitaria en demo.defectdojo.org y otra de la Pro, con credenciales publicadas en el README. Ambas se reinician cada día y no deben recibir datos sensibles.
Instalación con Docker Compose
La edición libre se despliega con Docker Compose. El arranque rápido clona el repositorio y levanta los servicios:
git clone https://github.com/DefectDojo/django-DefectDojo
cd django-DefectDojo
docker compose up -d

# La contraseña del administrador aparece en los logs del inicializador
docker compose logs initializer | grep "Admin password:"Lenguaje del código: PHP (php)
La primera inicialización puede tardar hasta tres minutos, así que conviene esperar antes de buscar la contraseña. Después, la recomendación obvia es cambiarla, publicar el servicio detrás de un proxy inverso con HTTPS y no exponerlo directamente a internet, porque contendrá un mapa detallado de las debilidades de la organización. Para un entorno de pruebas, una forma rápida de ver cómo funciona es subir los informes de ejemplo que el proyecto guarda en unittests/scans.
Edición libre frente a la Pro
Conviene tener claro el reparto antes de elegir. En la edición de código abierto la autenticación es con cuentas locales: el inicio de sesión único con SAML, OIDC u OAuth, la integración con LDAP y el doble factor son funciones de DefectDojo Pro, según la propia documentación. La versión comercial añade una interfaz nueva, gestión de vulnerabilidades basada en riesgo, conectores con ServiceNow, GitHub, GitLab o Azure DevOps, enriquecimiento automático de datos y priorización. Se ofrece como SaaS o autoalojada en Kubernetes o Docker Compose, y su web anuncia precios desde 100 dólares al mes.
Para equipos pequeños o laboratorios, la edición libre cubre lo esencial: importar, deduplicar, priorizar a mano y documentar. El proyecto lo mantienen Greg Anderson y Matt Tesauro, con un grupo de moderadores, y acepta informes de seguridad a través de su política de divulgación.
Preguntas frecuentes
¿DefectDojo es gratuito?
La edición comunitaria es gratuita y libre con licencia BSD de tres cláusulas. Existe una edición Pro de pago con funciones adicionales.
¿Cómo obtengo la contraseña del administrador?
Aparece en los logs del contenedor inicializador. Se consulta con docker compose logs initializer filtrando por «Admin password:», tras esperar hasta tres minutos.
¿La edición libre admite SSO o LDAP?
No. Usa cuentas locales; SSO con SAML, OIDC u OAuth, LDAP y el doble factor son funciones de la edición Pro.
¿Se puede integrar en un pipeline de CI/CD?
Sí. Su API REST v2 permite subir los informes de los escáneres al terminar cada análisis.
Fuentes: