Seguridad

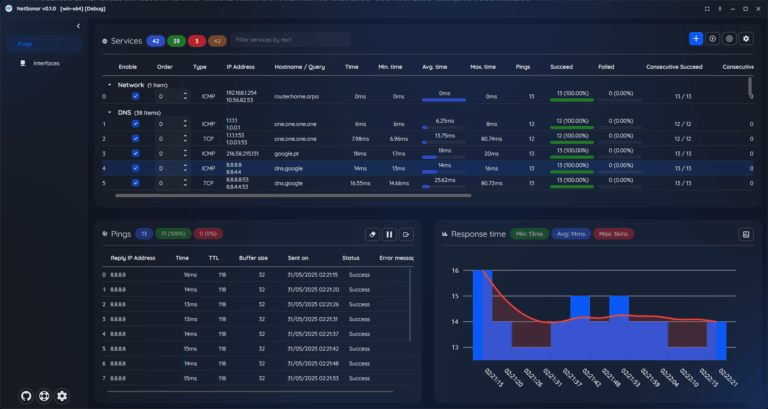
NetSonar: herramienta ligera de diagnóstico de red para administradores y desarrolladores

NetSonar es un proyecto open source diseñado para facilitar el análisis y la monitorización de redes de forma sencilla, visual y multiplataforma. Creado con .NET y una interfaz moderna basada en Avalonia y SukiUI, permite ejecutar pruebas de latencia, gestionar interfaces y descubrir servicios en la red local sin recurrir a soluciones más pesadas. Principales características Requisitos mínimos Instalación rápida

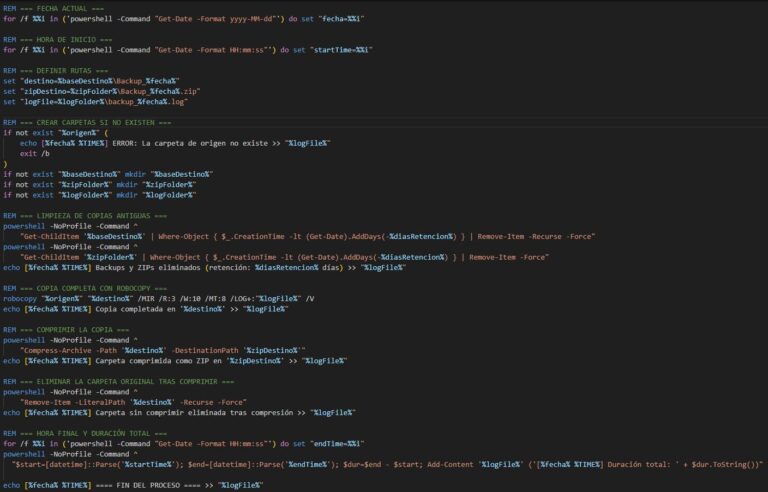
Copias de seguridad automáticas en Windows con Robocopy (y PowerShell): simples, rápidas y fiables

Un script híbrido (Batch + PowerShell) que hace copia completa, comprime en ZIP por fecha, elimina backups antiguos, registra todo y calcula tiempos. Ideal para pymes, autónomos y despachos que quieren protección local sin montar infra compleja. ¿Por qué Robocopy? Qué hace este flujo Mejores prácticas aplicadas Nota: si necesitas copiar archivos bloqueados (bases de datos, PST abiertos, etc.), plantéate

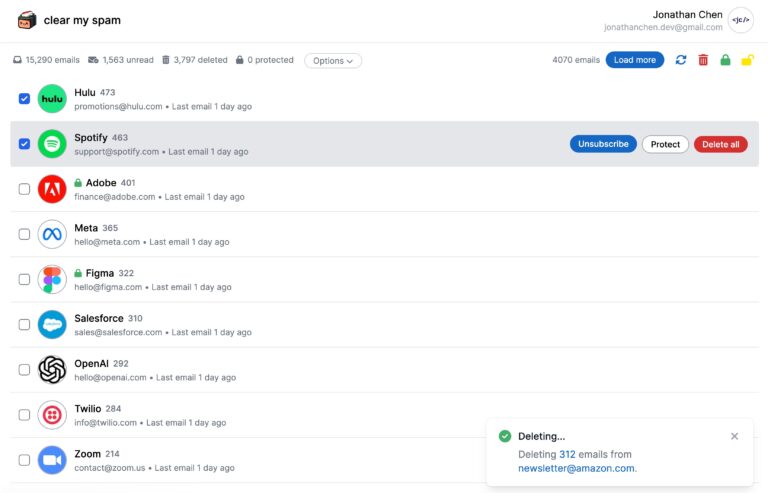
Clear My Spam: la app open source que promete devolver el “inbox zero” a Gmail

Gestionar un buzón de correo saturado de newsletters, promociones y mensajes no deseados es una tarea que consume tiempo y paciencia. Bajo esa premisa nació Clear My Spam, una aplicación open source, escrita en Ruby on Rails 8, cuyo objetivo es claro: simplificar y automatizar la limpieza del correo en Gmail con un enfoque en la seguridad y la usabilidad.

Cómo Monitorear y Auditar Conexiones SSH en Servidores Linux: Una Guía Práctica de Seguridad

En el panorama actual de ciberseguridad, donde los ataques de fuerza bruta y las intrusiones no autorizadas están en constante aumento, monitorear quién accede a nuestros servidores se ha convertido en una práctica esencial. El protocolo SSH (Secure Shell), aunque diseñado para ser seguro, sigue siendo uno de los vectores de ataque más comunes contra servidores Linux. El Problema: Visibilidad

Cómo solucionar el error de conexión perdida en MySQL: causas y ajustes recomendados

El error “Lost connection to MySQL server during query” (código 2013) es uno de los más habituales al trabajar con bases de datos MySQL, especialmente cuando se ejecutan consultas largas o copias de seguridad mediante mysqldump. Aunque puede parecer un fallo crítico, en la mayoría de los casos se debe a configuraciones por defecto demasiado restrictivas, consultas poco optimizadas o

CrowdSec lanza la versión 1.7: seguridad colaborativa y WAF mejorado para infraestructuras modernas

La plataforma open source de ciberseguridad CrowdSec ha anunciado el lanzamiento de su versión 1.7, una actualización que refuerza su capacidad para detectar y bloquear direcciones IP maliciosas mediante un enfoque colaborativo. La nueva versión incorpora mejoras clave en la instalación, soporte extendido para entornos Docker y Swarm, y avances en su firewall de aplicaciones web (WAF) con integración del

Wireshark 4.4.9: la nueva actualización del analizador de protocolos más usado en el mundo

La última versión de Wireshark corrige errores críticos y actualiza protocolos clave, consolidando su papel como herramienta imprescindible para administradores de sistemas y especialistas en redes. El popular analizador de protocolos Wireshark, considerado un estándar de facto en el mundo del diagnóstico y la seguridad de redes, acaba de publicar su versión 4.4.9, la novena actualización de mantenimiento de la

CVE-2025-9074: la vulnerabilidad crítica en Docker Desktop que compromete la seguridad de Windows y macOS

Docker Desktop, la herramienta más extendida entre desarrolladores y administradores de sistemas para desplegar entornos de contenedores en estaciones de trabajo, ha quedado en el centro de la polémica tras descubrirse una vulnerabilidad crítica que pone en riesgo a millones de equipos. El fallo, identificado como CVE-2025-9074 y con una puntuación de 9,3 en la escala CVSS, afecta a Docker

Alerta de seguridad: vulnerabilidad crítica en LiteSpeed y OpenLiteSpeed expone a miles de servidores

La compañía LiteSpeed Technologies ha publicado una actualización de seguridad urgente tras descubrirse una vulnerabilidad crítica en su librería LSQUIC (responsable de gestionar QUIC y HTTP/3), así como en todos sus productos de servidor: LiteSpeed Web Server (LSWS), LiteSpeed Web ADC (LSADC) y OpenLiteSpeed (OLS). El fallo, identificado como CVE-2025-54939, fue reportado por Yohann Sillam, miembro del equipo ofensivo de

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×