Seguridad

Seguridad práctica en APIs: checklist y medidas reales para sysadmins y desarrolladores

En el mundo real, una API rara vez vive sola. Detrás hay reverse proxies, WAFs, balanceadores, contenedores, colas, bases de datos, observabilidad, CI/CD y, casi siempre, más de un equipo tocando piezas distintas. Por eso, cuando una API cae o se filtra información, el problema suele estar en la frontera entre dos mundos: el código y la infraestructura. Esta guía

OpenVPN 2.7 refuerza su papel en empresa: DCO, DNS más serio y cambios de calado en Windows

OpenVPN ha publicado la versión 2.7.0 de su veterana solución de red privada virtual (VPN), un lanzamiento que apunta directamente a dos frentes que suelen decidir si una VPN “aguanta” en producción: el rendimiento del canal de datos y la operación diaria (cambios de rutas, DNS, compatibilidad multiplataforma y mantenimiento). En un mercado cada vez más condicionado por modelos Zero

OpenAuth: un “Auth0 autoalojado” basado en estándares… pero con una filosofía distinta

En el ecosistema JavaScript llevan años apareciendo librerías para “hacer login” dentro de una app concreta, y también han triunfado plataformas SaaS tipo Auth0 o Clerk para centralizar identidad sin montar infraestructura propia. OpenAuth (proyecto de anomalyco/openauth) intenta ocupar el hueco intermedio: un servidor de autenticación centralizado, autoalojado y basado en estándares (OAuth 2.0), pensado para que lo despliegues donde

Elena Digital López

OpenClaw bajo la lupa: cuando los “skills” de un agente se convierten en un riesgo para sysadmins y desarrolladores

La escena se repite en muchos equipos técnicos: un agente de Inteligencia Artificial promete automatizar tareas repetitivas, desde revisar un repositorio hasta operar con APIs, generar informes o “limpiar” bandejas de entrada. Se instala un skill, se copian un par de comandos y el sistema empieza a “hacer cosas”. El problema, según el análisis publicado por VirusTotal a principios de

CVE-2025-13878: una vulnerabilidad en BIND 9 permite tumbar servidores DNS con registros malformados

Una vulnerabilidad de alta gravedad en BIND 9 —uno de los servidores DNS más extendidos de Internet— puede provocar la terminación inesperada del proceso named cuando recibe determinados registros BRID/HHIT malformados, causando una denegación de servicio (DoS). Internet Systems Consortium (ISC) publicó el aviso oficial el 21 de enero de 2026, tras una notificación temprana el 14 de enero de

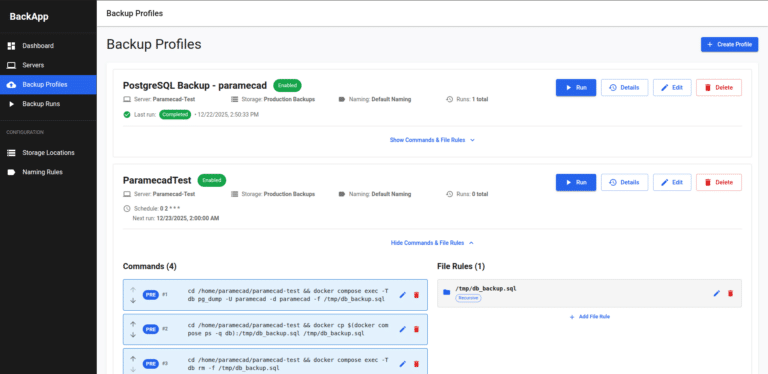
BackApp: la “mini consola” para automatizar backups por SSH sin pelearse con cron

En el mundo del self-hosting y la administración de sistemas hay una escena que se repite: backups montados a base de scripts shell, un par de rsync/tar, y una colección de cronjobs que funcionan… hasta que dejan de hacerlo. En ese hueco apunta BackApp, un proyecto open source que propone algo muy concreto: una interfaz web para programar y revisar

Seguridad práctica en APIs: checklist y medidas reales para sysadmins y desarrolladores

En el mundo real, una API rara vez vive sola. Detrás hay reverse proxies, WAFs, balanceadores, contenedores, colas, bases de datos, observabilidad, CI/CD y, casi siempre, más de un equipo tocando piezas distintas. Por eso, cuando una API cae o se filtra información, el problema suele estar en la frontera entre dos mundos: el código y la infraestructura. Esta guía
OpenVPN 2.7 refuerza su papel en empresa: DCO, DNS más serio y cambios de calado en Windows

OpenVPN ha publicado la versión 2.7.0 de su veterana solución de red privada virtual (VPN), un lanzamiento que apunta directamente a dos frentes que suelen decidir si una VPN “aguanta” en producción: el rendimiento del canal de datos y la operación diaria (cambios de rutas, DNS, compatibilidad multiplataforma y mantenimiento). En un mercado cada vez más condicionado por modelos Zero

OpenAuth: un “Auth0 autoalojado” basado en estándares… pero con una filosofía distinta

En el ecosistema JavaScript llevan años apareciendo librerías para “hacer login” dentro de una app concreta, y también han triunfado plataformas SaaS tipo Auth0 o Clerk para centralizar identidad sin montar infraestructura propia. OpenAuth (proyecto de anomalyco/openauth) intenta ocupar el hueco intermedio: un servidor de autenticación centralizado, autoalojado y basado en estándares (OAuth 2.0), pensado para que lo despliegues donde

Elena Digital López

OpenClaw bajo la lupa: cuando los “skills” de un agente se convierten en un riesgo para sysadmins y desarrolladores

La escena se repite en muchos equipos técnicos: un agente de Inteligencia Artificial promete automatizar tareas repetitivas, desde revisar un repositorio hasta operar con APIs, generar informes o “limpiar” bandejas de entrada. Se instala un skill, se copian un par de comandos y el sistema empieza a “hacer cosas”. El problema, según el análisis publicado por VirusTotal a principios de

CVE-2025-13878: una vulnerabilidad en BIND 9 permite tumbar servidores DNS con registros malformados

Una vulnerabilidad de alta gravedad en BIND 9 —uno de los servidores DNS más extendidos de Internet— puede provocar la terminación inesperada del proceso named cuando recibe determinados registros BRID/HHIT malformados, causando una denegación de servicio (DoS). Internet Systems Consortium (ISC) publicó el aviso oficial el 21 de enero de 2026, tras una notificación temprana el 14 de enero de

BackApp: la “mini consola” para automatizar backups por SSH sin pelearse con cron

En el mundo del self-hosting y la administración de sistemas hay una escena que se repite: backups montados a base de scripts shell, un par de rsync/tar, y una colección de cronjobs que funcionan… hasta que dejan de hacerlo. En ese hueco apunta BackApp, un proyecto open source que propone algo muy concreto: una interfaz web para programar y revisar

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×