WPL7 es un panel de código abierto, con licencia AGPL-3.0, que convierte un servidor Ubuntu propio en una plataforma de alojamiento solo para WordPress, con cada web en su propio contenedor Docker y su propia red. El proyecto, publicado en GitHub a principios de octubre de 2026, va por la versión 0.3.2 y sigue en beta, según el análisis que ha publicado Cloud Privado, que lo compara con CloudPanel, HestiaCP, Coolify y otros paneles.
Las claves del panel WPL7 para alojar WordPress en servidor propio en 20 segundos
- WPL7 es gratuito y de código abierto (AGPL-3.0) y solo sirve para gestionar webs WordPress.
- Cada web corre en su propio contenedor, detrás de Traefik, con una única instancia de MariaDB por servidor.
- Necesita Ubuntu 26.04 en x86-64, recién instalado, y al menos 2 GB de RAM.
- Es un proyecto joven, de un solo mantenedor y todavía en beta.
El repositorio lo firma un desarrollador que se identifica como Andy (andyfo). Se creó el 04/10/2026, la primera beta pública llegó el 8 de octubre y la versión estable más reciente, la 0.3.2, es del 21 de octubre. El propio proyecto advierte de que solo se da soporte a la última versión y de que la API puede cambiar. El software es gratuito, sin claves de licencia ni cuotas por web o por servidor. La web de WPL7 ofrece aparte una instalación gestionada por 440 euros y soporte prioritario por 84 euros al mes u 840 al año, en ambos casos sin IVA.
Arquitectura: un contenedor por web
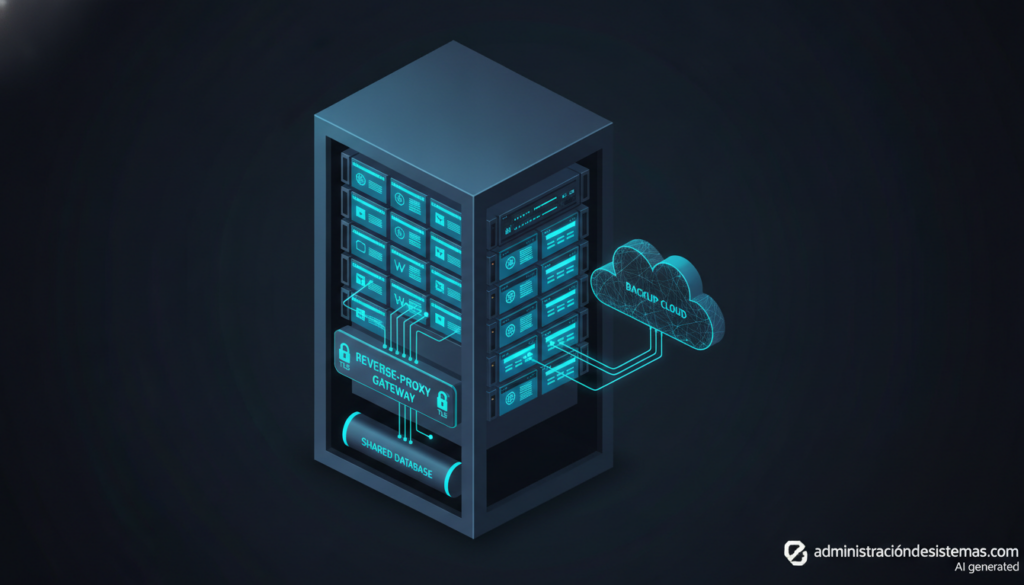
El diseño se apoya en piezas conocidas. Traefik v3 actúa como proxy inverso en los puertos 80 y 443, gestiona los certificados de Let's Encrypt y enruta el tráfico a partir de las etiquetas de Docker. Cada web usa la imagen oficial de WordPress con Apache y PHP, a la que el panel añade msmtp y WP-CLI, y puede elegir entre PHP 8.2 y 8.5. Una única instancia de MariaDB 11.4 da servicio a todo el servidor, con una base de datos y un usuario por web. El correo saliente pasa por Postfix con firma DKIM y credenciales distintas para cada sitio. El panel, escrito sobre todo en TypeScript con interfaz React y base de datos SQLite, accede al socket de Docker y al directorio /srv.
Cada web tiene su propia red interna, así que una instalación comprometida no puede llegar directamente a sus vecinas ni al panel. Cada red consume un rango /24, algo que, según Cloud Privado, resulta cómodo hasta unas pocas docenas de webs; a partir de unas 100 por servidor hay que ampliar el rango y las tablas de iptables crecen. El cron de WordPress se desactiva y el panel ejecuta las tareas pendientes cada cinco minutos.
Los requisitos son estrictos: Ubuntu 26.04 en x86-64 recién instalado (el instalador se detiene en ARM y Debian no está soportado), 2 GB de RAM como mínimo, con 2 GB de swap si hay menos de 4 GB, IPv4 pública y los puertos 80 y 443 abiertos. Hacen falta dos registros DNS de tipo A, uno para el panel y otro comodín para el dominio de desarrollo. WPL7 se adueña de la máquina: instala Docker, UFW y una tabla de nftables. La instalación se hace con un único comando que descarga un script y lo ejecuta; Cloud Privado recomienda descargar antes install.sh, leerlo, fijar la versión y aplicar una línea base de endurecimiento, como la que recoge el checklist para auditar un servidor Linux de este medio.
Qué ofrece para gestionar muchas webs
Las webs nuevas nacen en un dominio de desarrollo y un botón las pasa al dominio del cliente, con hasta diez dominios por sitio. El panel incluye acceso directo a wp-admin, gestor de archivos en el navegador, FTP y SFTP por web, estadísticas de visitas sin cookies y un plugin para migrar sitios desde otros alojamientos. Una tabla reúne todos los plugins, temas y versiones de WordPress de todas las webs, marca las que tienen vulnerabilidades conocidas y permite actualizar por lotes, con copia previa opcional y una comprobación de estado posterior. Las «recetas» de licencias activan plugins premium como ACF PRO o Breakdance en las webs nuevas.
Un mismo panel puede gestionar varios servidores. Los adicionales ejecutan la misma pila sin el panel y se aprovisionan por SSH con la huella del host fijada. Cada web vive solo en su servidor y puede moverse a otro, aunque para restaurarla en una máquina distinta hace falta una copia externa. Let's Encrypt limita a cinco los certificados nuevos por semana para toda la flota.
Las copias se guardan como archivos normales (volcado de la base de datos, archivo tar de los ficheros, un manifiesto y sumas SHA-256 que se comprueban antes de restaurar), cada día a las 03:00 y con las diez últimas conservadas. Pueden enviarse con rclone a almacenamiento compatible con S3, SFTP, FTP o WebDAV, con cifrado opcional desactivado por defecto. El panel también expone una API REST con tres niveles de permisos y un servidor MCP, apagado por defecto, para que asistentes como Claude, ChatGPT o Cursor lo manejen. Cloud Privado advierte de que un asistente con acceso total puede borrar y restaurar webs en producción.
Seguridad y límites que reconoce el proyecto
Traefik aplica en cada web filtros para peticiones que ningún visitante legítimo haría, limita los intentos de acceso y monta archivos en solo lectura dentro del contenedor. Una IP con 20 intentos fallidos en 10 minutos queda bloqueada en el cortafuegos de todos los servidores. Cada día se comparan los archivos con las sumas de wordpress.org y se pasa el escáner AMWScan; los ficheros sospechosos se pueden poner en cuarentena, aunque por defecto solo se informa. Los contenedores se ejecutan sin la capacidad NET_RAW, con no-new-privileges y con límites de 2 núcleos, 512 MB de memoria y 512 procesos por web.
El proyecto también enumera lo que no hace: no inspecciona el cuerpo de las peticiones POST, no busca malware en la base de datos y no tiene sumas de verificación para plugins premium. El núcleo del sistema, MariaDB, el disco y la reputación de la IP se comparten entre todas las webs, así que una fuga de un contenedor o un compromiso de MariaDB afecta al servidor entero. Y el panel equivale a root: tiene el socket de Docker y una clave SSH de root para toda la flota, y todas sus cuentas son administradoras, con doble factor opcional. Por eso no está pensado para dar acceso a clientes finales.
En la comparativa, Cloud Privado sitúa a HestiaCP como la opción natural para un alojamiento clásico con buzones de correo, a Coolify y Dokploy como plataformas genéricas con comunidades mucho mayores pero sin inventario de plugins, y a SpinupWP, RunCloud, Ploi o GridPane como lo más parecido en funciones, con la diferencia de que su panel de control vive en la nube del proveedor. Su conclusión es que WPL7 encaja en agencias y freelance que gestionan de unas pocas a varias decenas de webs y conocen Docker y Traefik, y no tanto en producción crítica mientras siga en beta con un solo mantenedor.
Preguntas frecuentes
¿Qué es WPL7?
Un panel de código abierto (AGPL-3.0) para alojar solo webs WordPress en un servidor Ubuntu propio, con un contenedor Docker por web.
¿Cuánto cuesta WPL7?
El software es gratuito. Hay una instalación gestionada opcional por 440 euros y soporte prioritario por 84 euros al mes, sin IVA.
¿Qué requisitos tiene?
Ubuntu 26.04 en x86-64 recién instalado, al menos 2 GB de RAM, IPv4 pública y los puertos 80 y 443 abiertos.
¿Está listo para producción?
El proyecto está en beta, con versión 0.3.2 y un único mantenedor, y la API puede cambiar.
Fuentes: