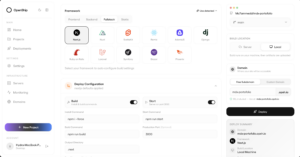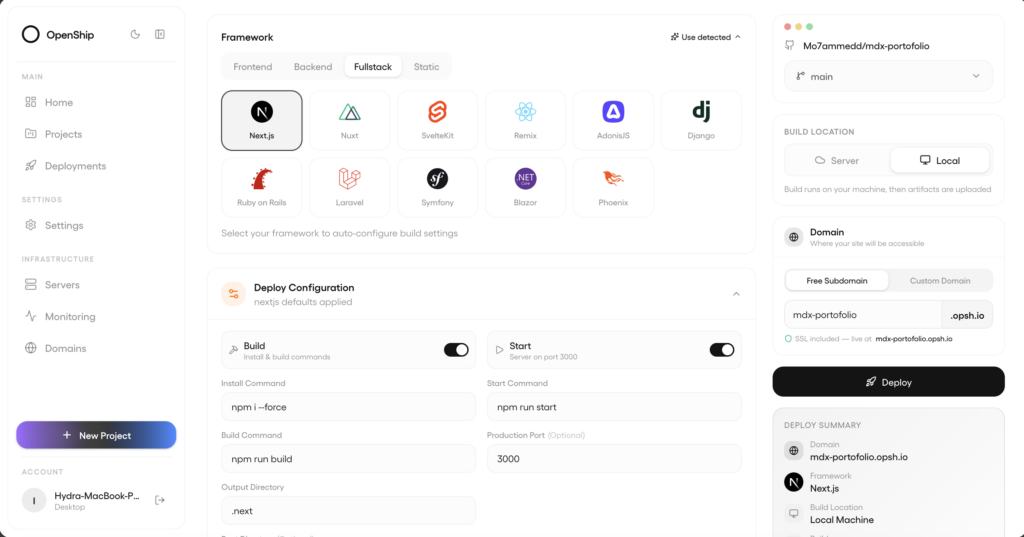
Openship es una plataforma de despliegue de código abierto y autoalojable, con licencia Apache 2.0, que toma un repositorio, detecta el tipo de aplicación, la construye, la pone en marcha, la publica en un dominio y le emite un certificado TLS, con integración continua incluida. Se maneja desde una aplicación de escritorio, un panel web o una interfaz de línea de comandos, y despliega en cualquier servidor accesible por SSH, en un VPS, en máquinas dedicadas o en su propia nube gestionada.
Las claves de Openship en 30 segundos
- Plataforma de despliegue libre con CI/CD, dominios, TLS, bases de datos, correo y copias de seguridad.
- Funciona como app de escritorio, servidor autoalojado o servicio en la nube del propio proyecto.
- Detecta el stack y construye sin ficheros de configuración obligatorios.
- El modo Compose monta el socket de Docker y debe ir en un anfitrión de confianza.
El repositorio supera las 15.000 estrellas en GitHub y compite en un terreno donde ya están Coolify, Dokku o CapRover: ofrecer en infraestructura propia la comodidad de plataformas como Vercel o Heroku. El proyecto describe su núcleo como listo para producción y en desarrollo activo, y anuncia como próximos pasos los clústeres de varios nodos, una interfaz de balanceo de carga, redes privadas y pipelines visuales, que por ahora son planes.
Tres formas de ejecutar el plano de control
La primera decisión es dónde corre Openship. Para una persona sola, la documentación recomienda la aplicación de escritorio (macOS, Windows y Linux): el plano de control funciona en el portátil solo mientras la app está abierta, sin nada expuesto a internet, y desde ella se despliega por SSH en un servidor. Para equipos, para recibir despliegues automáticos al hacer push o para alojar las aplicaciones en la misma máquina hace falta el servidor autoalojado, siempre encendido y con inicio de sesión obligatorio. La tercera vía es Openship Cloud, sin nada que instalar.
El servidor se instala con la CLI, que incluye la API y el panel, y un asistente que crea el administrador, configura el dominio y registra el servicio de arranque. Como siempre con scripts canalizados a sh, conviene revisarlo antes:
curl -fsSL https://get.openship.io | sh     # o: npm i -g openship (Node 22+)
openship                                     # asistente de configuración

# Sin asistente, para servidores sin interfaz
openship up
openship up --public-url https://openship.example.com

# Desplegar un proyecto
cd mi-proyecto
openship init
openship deployLenguaje del código: PHP (php)
openship up elige el modo solo. En Linux con Docker usa el modo Compose, que levanta PostgreSQL, Redis, la API, el panel y un borde OpenResty en los puertos 80 y 443, y aloja las aplicaciones en esa misma máquina con dominios y certificados de Let’s Encrypt. En el resto de casos usa el modo bare, un proceso ligero con base de datos embebida que despliega hacia otros servidores o hacia la nube. También se puede usar Docker Compose a pelo con docker/docker-compose.yml, solo en Linux.
Cómo funciona el pipeline
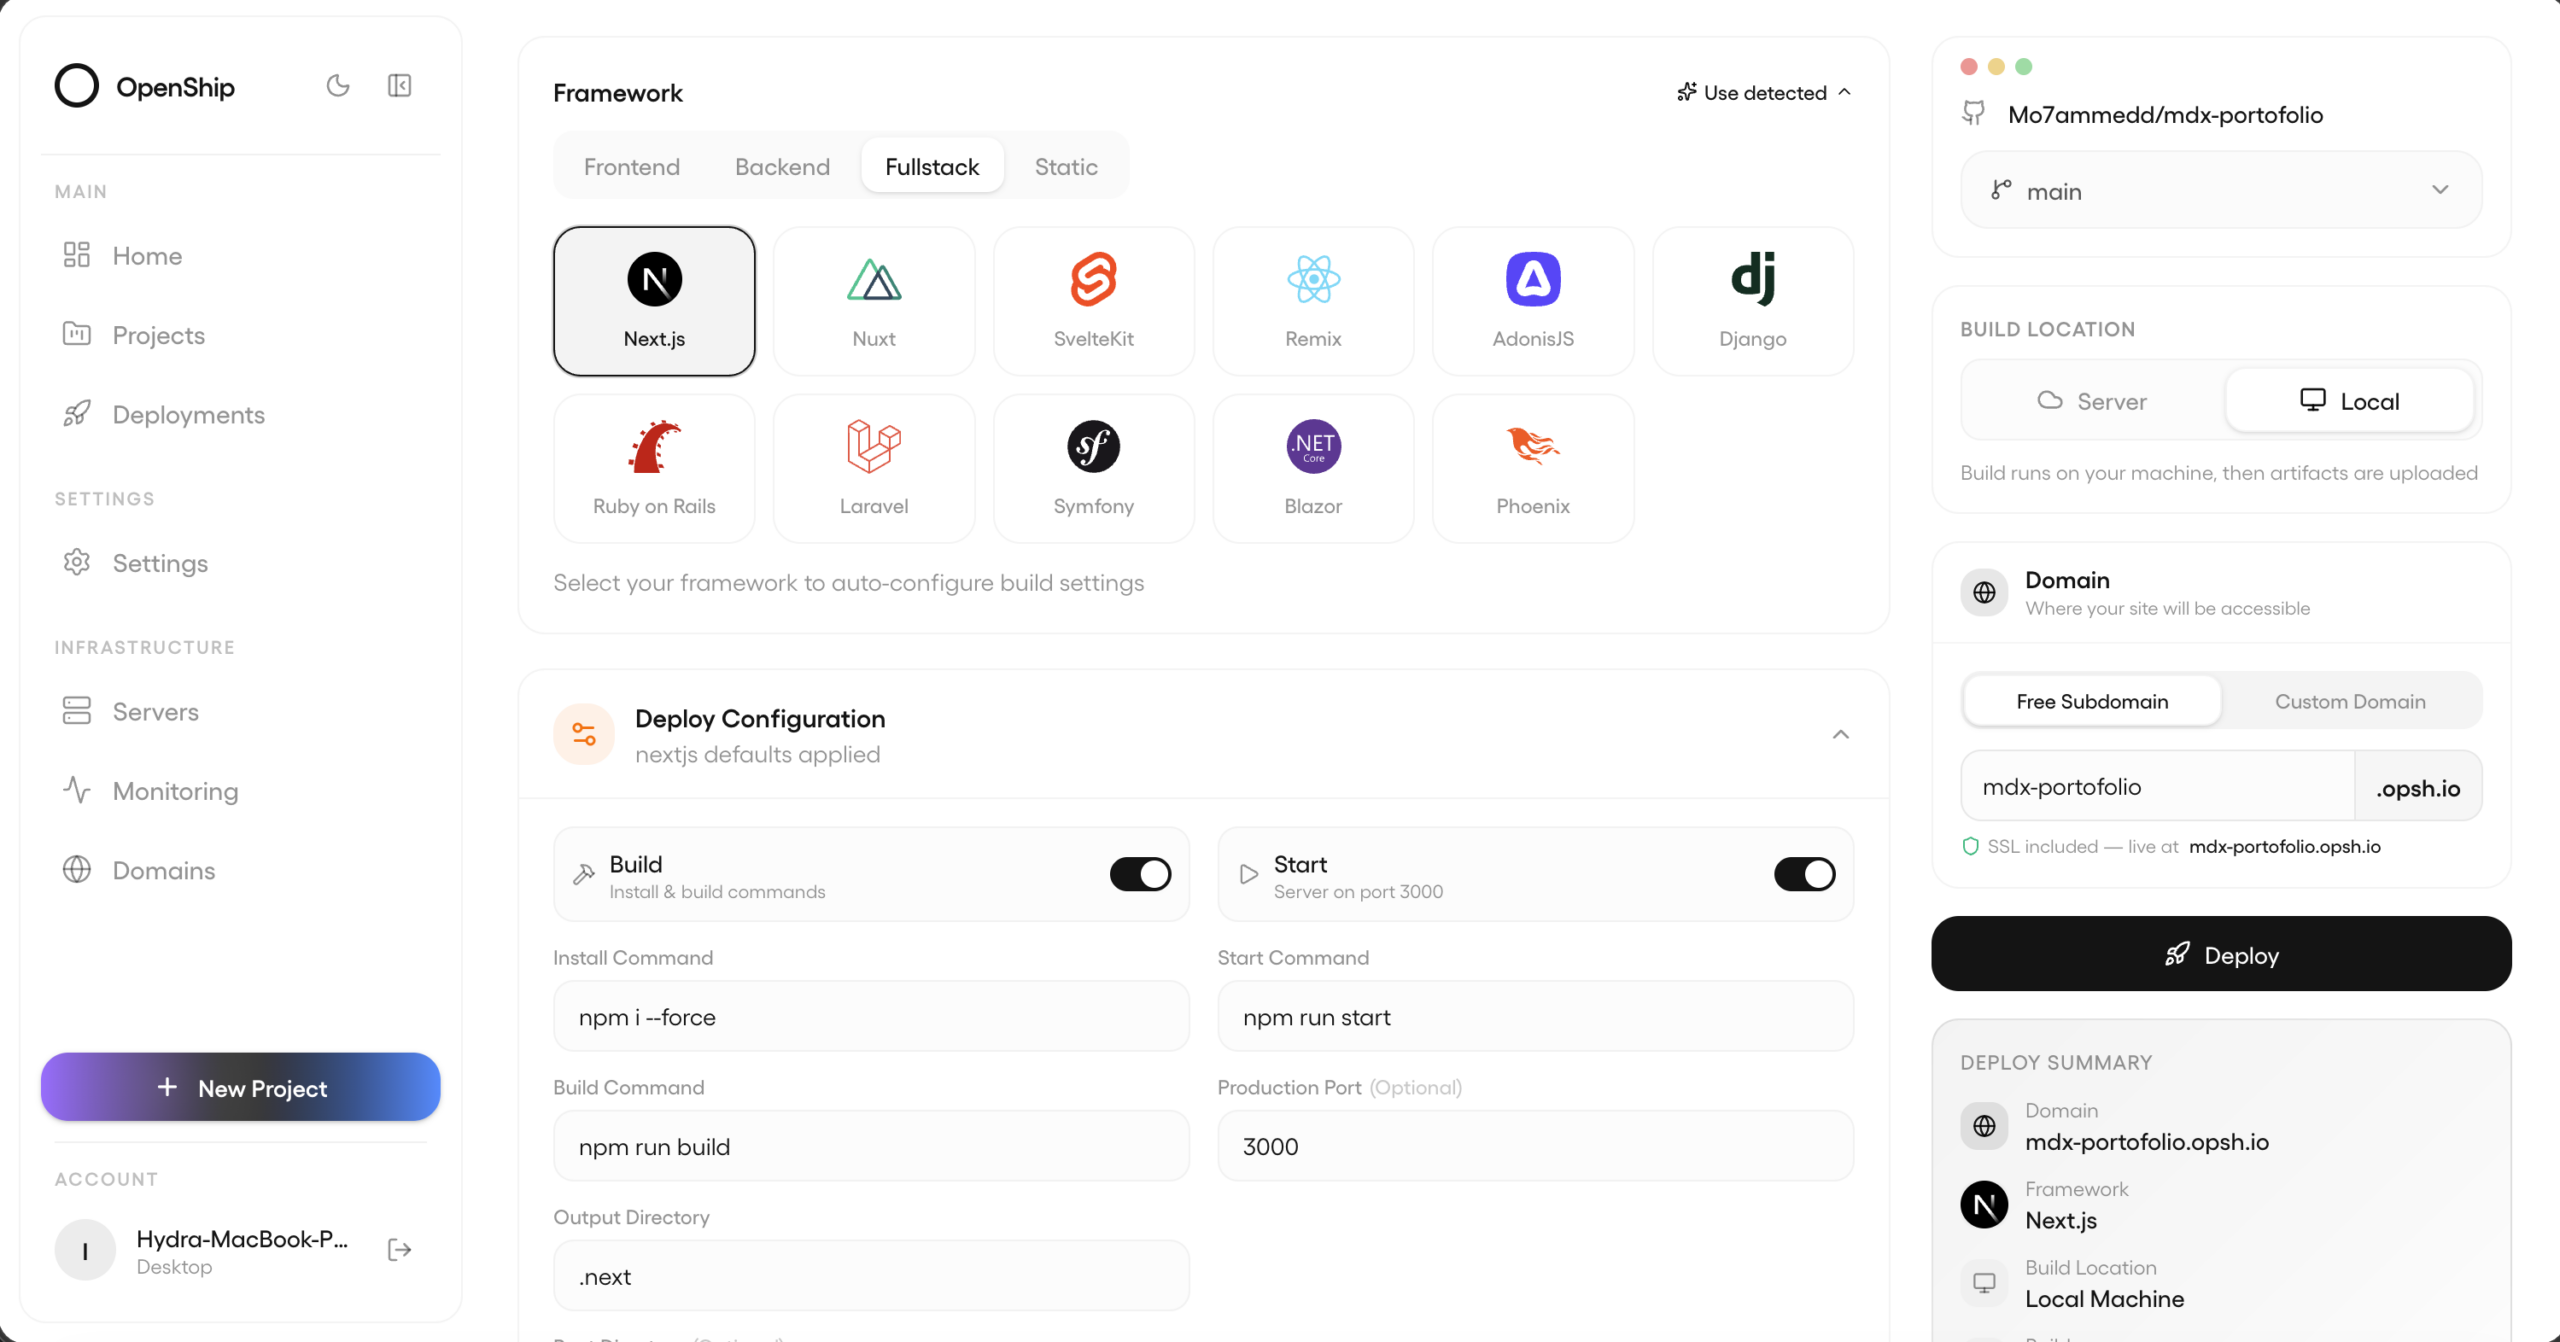
A partir de un repositorio de GitHub, una carpeta local o un artefacto ya compilado, Openship sigue cinco pasos. Detecta el stack leyendo package.json, la configuración del framework, los ficheros de bloqueo y cualquier docker-compose.yml u openship.json. Construye una imagen Docker o una versión nativa y congela la configuración resultante, de modo que los redespliegues y las vueltas atrás repiten exactamente lo que se publicó. Ejecuta la app como contenedor publicado solo en loopback o como proceso supervisado. Después escribe el vhost del proxy inverso y pide el certificado; si falla el DNS o el certificado, lo marca como acción pendiente sin tumbar el despliegue. Por último, un webhook de GitHub relanza el proceso en cada push.
Según su documentación admite Node, Python, Go, Rust, PHP, Ruby, Java, .NET y monorepos, y gestiona PostgreSQL, MySQL, MongoDB y Redis, dominios con comodines, CDN con HTTP/3, un servidor de correo con DKIM, SPF y DMARC, copias programadas y métricas de contenedores. Ofrece además una API REST, un SDK para JavaScript y TypeScript y un endpoint MCP para agentes de IA que solo expone las rutas marcadas para ello.
Precauciones antes de instalarlo
Hay dos detalles que la propia documentación deja claros y que un administrador debe valorar. En el modo Compose, el contenedor de la API monta el socket de Docker del anfitrión para construir y ejecutar las aplicaciones, lo que le da privilegios equivalentes a root sobre la máquina: solo debe usarse en un anfitrión de confianza y dedicado. Y aunque el código propio es Apache 2.0, algunas distribuciones del plano de control incluyen el motor de correo de iRedMail, con licencia GPL, aunque no se configure el correo. Para quien trabaje con su propia virtualización, en este medio también repasamos OmnySSH, un gestor SSH con panel de métricas para vigilar esos servidores.
Preguntas frecuentes
¿Openship es gratuito?
El autoalojamiento es gratuito y el código propio tiene licencia Apache 2.0. Openship Cloud es el servicio gestionado del proyecto.
¿Necesito un servidor siempre encendido?
Solo para despliegues automáticos al hacer push, acceso de equipo o alojar apps en la misma máquina. Una persona sola puede usar la app de escritorio y desplegar por SSH.
¿Qué diferencia hay entre el modo Compose y el modo bare?
Compose, en Linux con Docker, levanta toda la pila y aloja las apps en la misma máquina con dominios y TLS. Bare es un proceso ligero que despliega hacia otros servidores o la nube.
¿Es seguro montar el socket de Docker?
Da privilegios elevados sobre el anfitrión, así que el proyecto recomienda usarlo solo en una máquina de confianza.
Fuentes: