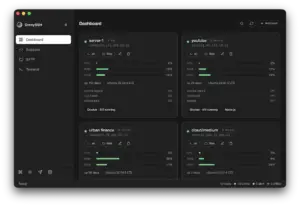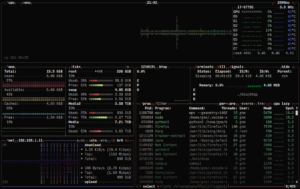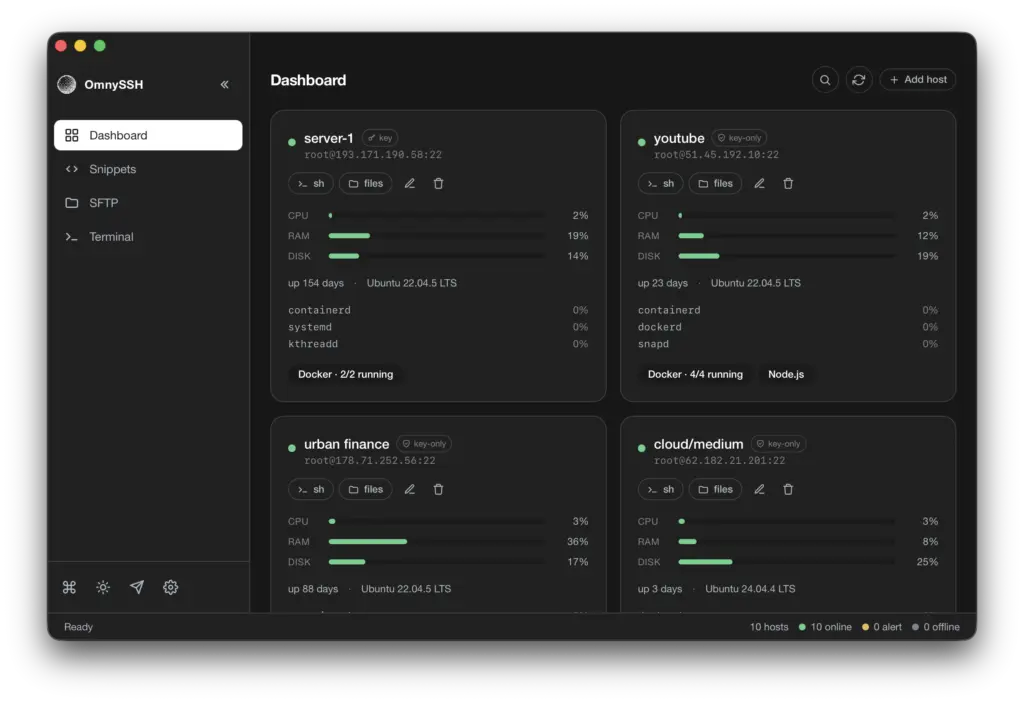
OmnySSH es un cliente y gestor de servidores SSH de código abierto, escrito en Rust y publicado con licencia Apache 2.0, que junta en una sola ventana las conexiones a todos los servidores, un panel con su consumo de CPU, memoria y disco, terminales en pestañas, un gestor de archivos SFTP de dos paneles y una biblioteca de comandos reutilizables. Funciona en macOS, Windows y Linux, como aplicación de escritorio o como programa de terminal, y no pide cuenta ni envía telemetría, según su autor.
Las claves de OmnySSH en 20 segundos
- Gestor SSH libre en Rust con versión gráfica y de terminal.
- Muestra CPU, RAM, disco, procesos y contenedores de cada servidor.
- Incluye SFTP de dos paneles y comandos que se lanzan en varios hosts.
- Configura claves Ed25519 y desactiva el acceso por contraseña en un solo paso.
El proyecto, mantenido por el desarrollador Tim Hartmann en GitHub, superaba las 1.200 estrellas a principios de noviembre de 2026. Su planteamiento es sencillo: quien administra varios VPS suele tener abiertas una terminal por servidor, un cliente SFTP aparte y algún panel de monitorización. OmnySSH intenta que todo eso quepa en una única aplicación que lee el ~/.ssh/config existente, incluidos los hosts a los que se llega a través de un bastión con ProxyJump.
Qué hace: panel, terminales, SFTP y snippets
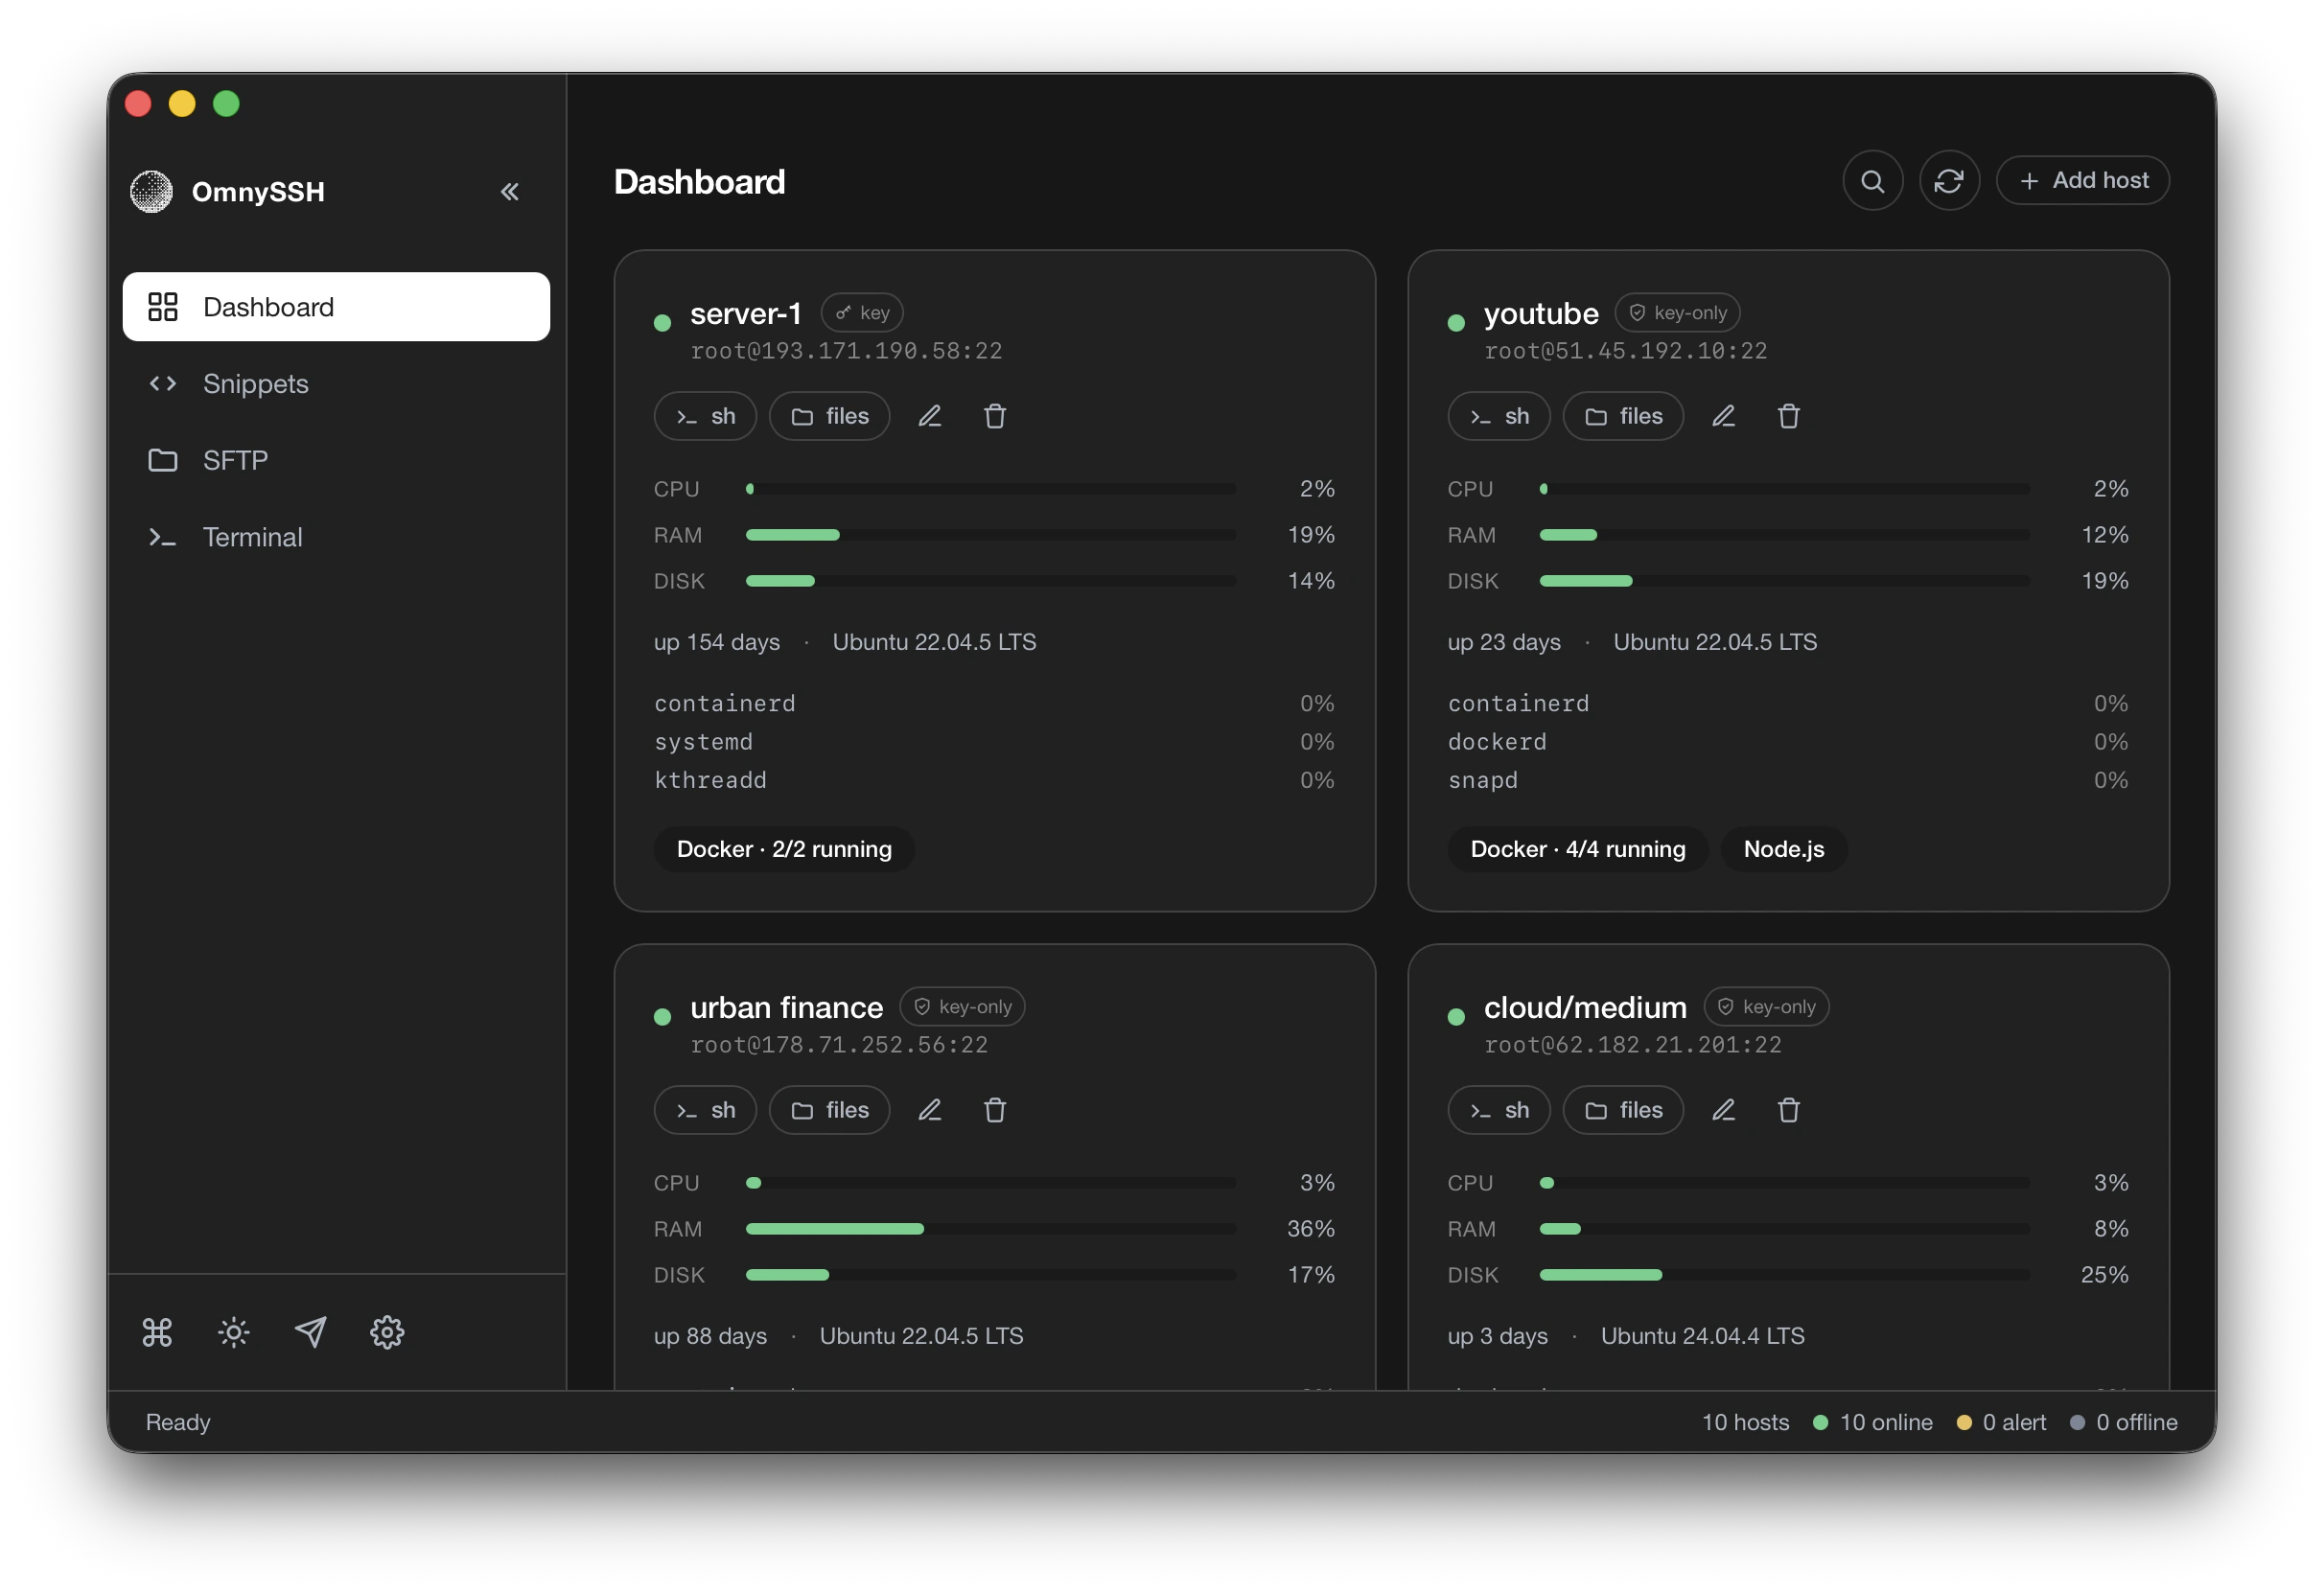
Cada servidor que se añade aparece como una tarjeta con barras de CPU, RAM y disco, tiempo de actividad, versión del sistema, los procesos que más consumen y una marca con los contenedores Docker en marcha. Las barras cambian a amarillo y luego a rojo cuando un recurso se acerca al límite, y la cuadrícula se puede agrupar por etiquetas y ordenar. Los datos se refrescan solos.
Desde la tarjeta, un clic abre una terminal PTY real en una pestaña y otro abre el navegador SFTP, con el equipo local a la izquierda y el servidor a la derecha. Se pueden arrastrar archivos entre paneles o directamente desde el gestor de archivos del sistema. Los snippets guardan los comandos que se repiten cada semana y admiten parámetros: un sudo systemctl restart {{service}} pide el nombre del servicio antes de ejecutarse, y el mismo comando puede lanzarse a la vez en varios hosts marcados.
Completan el conjunto un buscador global con ⌘K, que encuentra hosts y sesiones abiertas, temas claro y oscuro, y un modo streamer que sustituye las IP reales por otras falsas para grabar demostraciones o compartir pantalla sin enseñar la infraestructura de un cliente. El autor afirma que la aplicación usa unos 130 MB de RAM con varias sesiones abiertas, frente a los 649 MB que midió con Termius en reposo en un Mac con chip M4. Es una comparación propia del proyecto, no una prueba independiente.
Instalación en macOS, Linux y Windows
La vía rápida es el script oficial, que detecta el sistema y la arquitectura e instala la versión de escritorio. Con --tui instala la de terminal y con --both, las dos. Como con cualquier script que se canaliza a sh, conviene revisarlo antes en el repositorio:
curl -fsSL https://raw.githubusercontent.com/timhartmann7/omnyssh/main/install.sh | sh

# Solo la versión de terminal, o ambas
curl -fsSL https://raw.githubusercontent.com/timhartmann7/omnyssh/main/install.sh | sh -s -- --tui
curl -fsSL https://raw.githubusercontent.com/timhartmann7/omnyssh/main/install.sh | sh -s -- --bothLenguaje del código: PHP (php)
En la página de versiones del proyecto hay paquetes .dmg para Mac con Apple Silicon e Intel, .AppImage, .deb y .rpm para Linux x86_64 y un instalador .exe para Windows. La versión de terminal, que se ejecuta con el comando omny, también se instala con Cargo, Homebrew o Nix:
cargo install omnyssh
brew install timhartmann7/tap/omnyssh
nix run github:timhartmann7/omnyssh

omny     # a: añadir host, /: buscar, g: agrupar por etiqueta, ?: ayudaLenguaje del código: PHP (php)
La versión TUI comparte motor con la gráfica (el repositorio es un workspace de Cargo con un núcleo común), incluye cuatro temas y permite reasignar teclas en config.toml. La configuración vive en ~/.config/omnyssh/ en Linux, ~/Library/Application Support/omnyssh/ en macOS y %APPDATA%omnyssh en Windows. El fichero ~/.ssh/config se lee al arrancar, pero nunca se modifica.
Claves SSH en un clic, con precauciones
La función más delicada es la configuración automática de claves. En un host añadido a mano y sin clave, el botón Set up SSH key (o Shift+K en la TUI) genera una clave Ed25519, añade la parte pública a authorized_keys, cambia el host a autenticación por clave, abre una conexión nueva para comprobar que funciona y solo entonces desactiva el acceso por contraseña. Antes de tocar sshd_config guarda una copia en el servidor y, si algún paso falla, la restaura.
La documentación avisa de que no hay confirmación intermedia: empezar el proceso implica completarlo. El propio autor recomienda leer el código de key_setup.rs antes de usarlo en producción, y es prudente tener una vía de acceso alternativa, como la consola del proveedor, por si algo no sale como se espera. La clave privada no sale del equipo y las frases de paso se guardan solo en memoria hasta cerrar la aplicación.
Hay dos problemas conocidos que recoge la documentación. En macOS, los hosts de la red local pueden fallar con «No route to host» hasta que se concede permiso en Ajustes del Sistema, en Privacidad y seguridad, Red local. En un NAS Synology, DSM solo da shell a miembros del grupo de administradores con el servicio SSH activado. Para quien prefiera seguir con utilidades sueltas, en este medio repasamos 12 herramientas modernas para la terminal de Linux.
Preguntas frecuentes
¿OmnySSH es gratuito?
Sí. Es software libre con licencia Apache 2.0, no tiene planes de pago y no pide crear cuenta.
¿Modifica mi fichero ~/.ssh/config?
No. Lo lee al arrancar para importar los hosts, incluidos los que usan ProxyJump, pero no escribe en él.
¿Es seguro usar la configuración automática de claves?
Hace copia de sshd_config y la restaura si falla un paso, pero no pide confirmación una vez iniciado. Conviene revisar el código y tener un acceso alternativo al servidor antes de usarla en producción.
¿Qué diferencia hay entre la versión de escritorio y la TUI?
Comparten el mismo motor. La de escritorio usa Tauri y permite arrastrar archivos y tarjetas; la TUI se ejecuta con el comando omny dentro de cualquier terminal.
Fuentes: