Seguridad

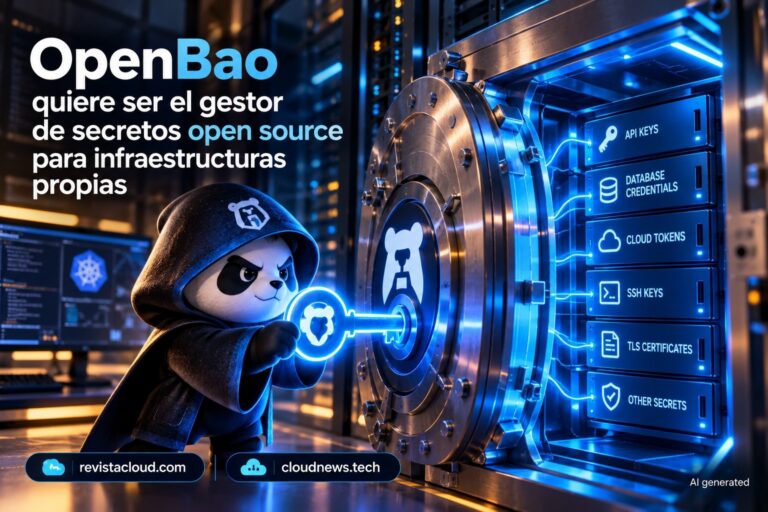
OpenBao quiere ser el gestor de secretos open source para infraestructuras propias

AWS tiene Secrets Manager y Microsoft Azure cuenta con Key Vault, pero las empresas que gestionan su propia infraestructura también necesitan un lugar centralizado para guardar credenciales, claves y certificados. OpenBao ofrece una alternativa open source para esa tarea, con almacenamiento cifrado, credenciales temporales, políticas de acceso, renovación y revocación de secretos y registro de actividad. El proyecto está gestionado
Google pagó 113.337 dólares por un exploit de Linux que CISA añadió un año después

Una vulnerabilidad del kernel de Linux relacionada con AF_ALG permaneció corregida durante aproximadamente un año antes de entrar en el catálogo de fallos explotados activamente de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA). El caso de CVE-2025-39964 deja una cuestión relevante para quienes administran sistemas Linux: el tiempo entre la disponibilidad de un parche

Cuatro fallos del kernel de Linux permiten escalar de usuario local a root

Cuatro vulnerabilidades descubiertas en distintos subsistemas de red del kernel de Linux permiten convertir una cuenta local sin privilegios en acceso de root en los sistemas afectados. Los fallos, bautizados como DirtyAH6, TUNderflow, PPPoEject y DiagSpill y registrados como CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469, fueron divulgados públicamente el 18 de septiembre de 2026 después de finalizar el periodo de embargo.

Un fallo de KVM en ARM64 puede romper el aislamiento de una máquina virtual

Una vulnerabilidad del kernel de Linux identificada como CVE-2026-89775 puede permitir que una máquina virtual alojada sobre KVM en ARM64 acceda a memoria del sistema anfitrión cuando está habilitada la virtualización anidada. El fallo afecta a una parte del código encargado de invalidar traducciones de memoria y ha sido corregido en las ramas recientes del kernel. Las claves de CVE-2026-89775

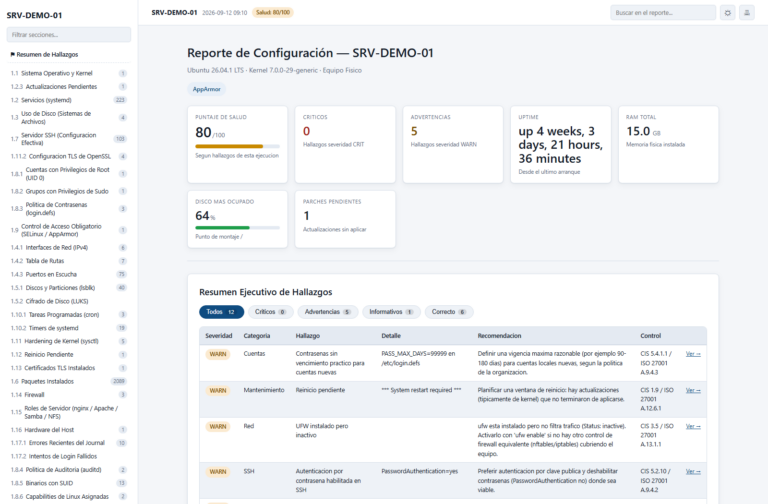
Cat-ServerFullReport lleva el inventario y health check de servidores a Linux

Documentar el estado real de un servidor Linux puede obligar a recorrer lsblk, ss, systemctl, sysctl, journalctl, sshd, auditctl y varias herramientas más. Cat-ServerFullReport intenta reunir ese trabajo en un único script Bash: recopila actualmente 41 secciones del sistema, aplica 14 grupos de comprobaciones y genera informes HTML, JSON y Markdown sin instalar Python, jq ni módulos adicionales. El proyecto

Auditar un servidor Linux antes de confiar en él: checklist para sysadmins

Un servidor Linux puede estar respondiendo correctamente, servir tráfico y llevar meses sin errores aparentes y, aun así, arrastrar cuentas olvidadas, claves SSH antiguas, repositorios desconocidos, servicios innecesarios o configuraciones que nadie sabe explicar. Cuando un administrador recibe una máquina Debian, Ubuntu, RHEL, Rocky Linux, AlmaLinux, Fedora, SUSE o cualquier otra distribución, la primera tarea no debería ser actualizarla o

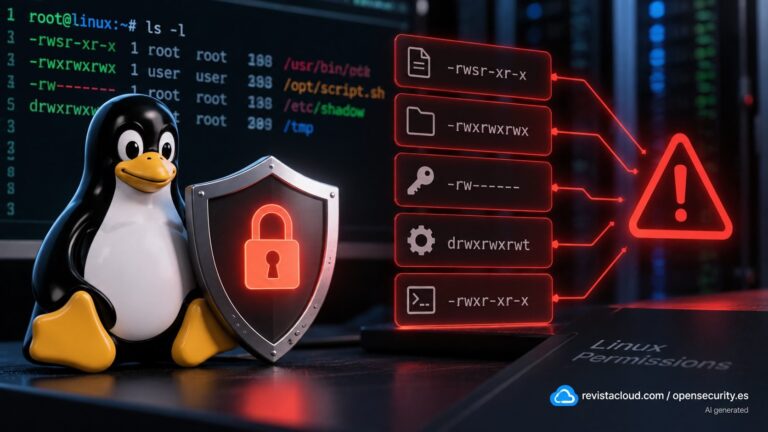
10 permisos de Linux que un sysadmin debería auditar antes de tener un incidente

Un servidor Linux puede tener el kernel actualizado, SSH endurecido, firewall, EDR y una política de parches razonable y seguir ofreciendo una vía sencilla para escalar privilegios. El problema puede estar en algo tan cotidiano como un SUID olvidado, un script modificable por el usuario equivocado, una ACL heredada o acceso al socket de Docker. Los permisos siguen siendo una

20 comprobaciones de /proc para auditar la seguridad de un servidor Linux

/proc permite inspeccionar directamente buena parte del estado que mantiene el kernel de Linux sobre procesos, memoria, red, namespaces y parámetros de seguridad. Para un administrador de sistemas puede ser especialmente útil cuando necesita auditar rápidamente un servidor, investigar un proceso extraño o comprobar el hardening sin depender exclusivamente de herramientas de nivel superior. A las 18 comprobaciones habituales se

Un fallo crítico en Proxmox VE permite acceder como root sin contraseña

Una vulnerabilidad crítica de autenticación afecta a instalaciones antiguas de Proxmox VE 7 y a las primeras versiones 8.0, permitiendo que un atacante remoto que pueda alcanzar la API de administración obtenga una sesión válida sin conocer la contraseña. El problema, identificado como CVE-2023-54391 y reconocido por Proxmox en el aviso PSA-2026-00043-1 del 01/09/2026, vuelve a poner sobre la mesa

OpenBao quiere ser el gestor de secretos open source para infraestructuras propias

AWS tiene Secrets Manager y Microsoft Azure cuenta con Key Vault, pero las empresas que gestionan su propia infraestructura también necesitan un lugar centralizado para guardar credenciales, claves y certificados. OpenBao ofrece una alternativa open source para esa tarea, con almacenamiento cifrado, credenciales temporales, políticas de acceso, renovación y revocación de secretos y registro de actividad. El proyecto está gestionado
Google pagó 113.337 dólares por un exploit de Linux que CISA añadió un año después

Una vulnerabilidad del kernel de Linux relacionada con AF_ALG permaneció corregida durante aproximadamente un año antes de entrar en el catálogo de fallos explotados activamente de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA). El caso de CVE-2025-39964 deja una cuestión relevante para quienes administran sistemas Linux: el tiempo entre la disponibilidad de un parche

Cuatro fallos del kernel de Linux permiten escalar de usuario local a root

Cuatro vulnerabilidades descubiertas en distintos subsistemas de red del kernel de Linux permiten convertir una cuenta local sin privilegios en acceso de root en los sistemas afectados. Los fallos, bautizados como DirtyAH6, TUNderflow, PPPoEject y DiagSpill y registrados como CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469, fueron divulgados públicamente el 18 de septiembre de 2026 después de finalizar el periodo de embargo.

Un fallo de KVM en ARM64 puede romper el aislamiento de una máquina virtual

Una vulnerabilidad del kernel de Linux identificada como CVE-2026-89775 puede permitir que una máquina virtual alojada sobre KVM en ARM64 acceda a memoria del sistema anfitrión cuando está habilitada la virtualización anidada. El fallo afecta a una parte del código encargado de invalidar traducciones de memoria y ha sido corregido en las ramas recientes del kernel. Las claves de CVE-2026-89775

Cat-ServerFullReport lleva el inventario y health check de servidores a Linux

Documentar el estado real de un servidor Linux puede obligar a recorrer lsblk, ss, systemctl, sysctl, journalctl, sshd, auditctl y varias herramientas más. Cat-ServerFullReport intenta reunir ese trabajo en un único script Bash: recopila actualmente 41 secciones del sistema, aplica 14 grupos de comprobaciones y genera informes HTML, JSON y Markdown sin instalar Python, jq ni módulos adicionales. El proyecto

Auditar un servidor Linux antes de confiar en él: checklist para sysadmins

Un servidor Linux puede estar respondiendo correctamente, servir tráfico y llevar meses sin errores aparentes y, aun así, arrastrar cuentas olvidadas, claves SSH antiguas, repositorios desconocidos, servicios innecesarios o configuraciones que nadie sabe explicar. Cuando un administrador recibe una máquina Debian, Ubuntu, RHEL, Rocky Linux, AlmaLinux, Fedora, SUSE o cualquier otra distribución, la primera tarea no debería ser actualizarla o

10 permisos de Linux que un sysadmin debería auditar antes de tener un incidente

Un servidor Linux puede tener el kernel actualizado, SSH endurecido, firewall, EDR y una política de parches razonable y seguir ofreciendo una vía sencilla para escalar privilegios. El problema puede estar en algo tan cotidiano como un SUID olvidado, un script modificable por el usuario equivocado, una ACL heredada o acceso al socket de Docker. Los permisos siguen siendo una

20 comprobaciones de /proc para auditar la seguridad de un servidor Linux

/proc permite inspeccionar directamente buena parte del estado que mantiene el kernel de Linux sobre procesos, memoria, red, namespaces y parámetros de seguridad. Para un administrador de sistemas puede ser especialmente útil cuando necesita auditar rápidamente un servidor, investigar un proceso extraño o comprobar el hardening sin depender exclusivamente de herramientas de nivel superior. A las 18 comprobaciones habituales se

Un fallo crítico en Proxmox VE permite acceder como root sin contraseña

Una vulnerabilidad crítica de autenticación afecta a instalaciones antiguas de Proxmox VE 7 y a las primeras versiones 8.0, permitiendo que un atacante remoto que pueda alcanzar la API de administración obtenga una sesión válida sin conocer la contraseña. El problema, identificado como CVE-2023-54391 y reconocido por Proxmox en el aviso PSA-2026-00043-1 del 01/09/2026, vuelve a poner sobre la mesa

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×