Kernel

Cuatro fallos del kernel de Linux permiten escalar de usuario local a root

Cuatro vulnerabilidades descubiertas en distintos subsistemas de red del kernel de Linux permiten convertir una cuenta local sin privilegios en acceso de root en los sistemas afectados. Los fallos, bautizados como DirtyAH6, TUNderflow, PPPoEject y DiagSpill y registrados como CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469, fueron divulgados públicamente el 18 de septiembre de 2026 después de finalizar el periodo de embargo.

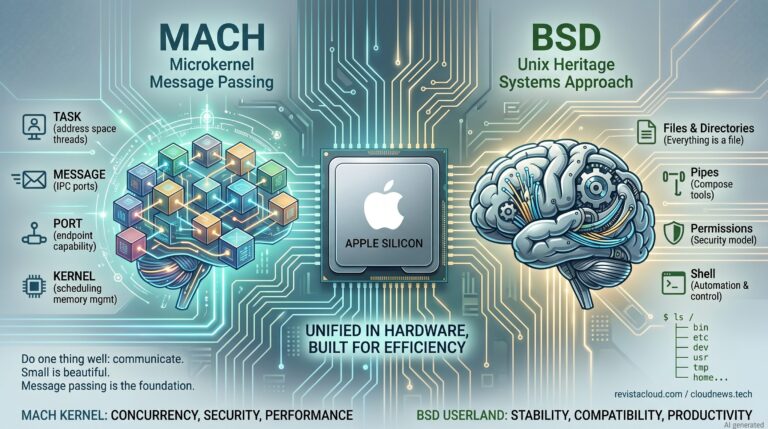
macOS por dentro: por qué XNU combina Mach y BSD en un único kernel

Quien administra servidores Linux y estaciones macOS encuentra muchas herramientas conocidas al abrir Terminal: procesos, señales, sockets, permisos, descriptores de archivos y llamadas POSIX. Sin embargo, debajo de esa interfaz Unix, macOS utiliza XNU, un kernel híbrido que combina subsistemas procedentes de Mach y BSD, además de IOKit para buena parte de la infraestructura relacionada con controladores. No son dos

Linux 7.3 apunta a ser una de las versiones más centradas en rendimiento de los últimos años

Linux 7.3 todavía está en desarrollo, pero las mejoras que están entrando durante su ventana de integración dibujan una versión especialmente interesante para almacenamiento, latencia, memoria y procesadores híbridos. Btrfs, EXT4, el planificador de CPU, zsmalloc, KSM y el código SMP reciben cambios que en determinados escenarios muestran mejoras desde un 10 % hasta varios múltiplos de rendimiento, aunque conviene

Linux 7.2 llega con mejoras en CPU, Btrfs, memoria, KVM y AMDGPU

Linux 7.2 ya está disponible como versión estable y trae cambios especialmente interesantes para administradores de sistemas, responsables de infraestructura y usuarios de Linux que trabajan con servidores de muchos núcleos, almacenamiento Btrfs o virtualización. El nuevo kernel mejora la forma en que el planificador aprovecha la caché de las CPU, introduce avances en recuperación de memoria, amplía las capacidades

Linux prepara el salto de kernel sin apagar las cargas: así funcionan KHO y LUO

Actualizar el kernel sigue siendo una de esas operaciones que obligan al administrador Linux a mirar dos veces el calendario de mantenimiento. El live patching permite corregir determinados fallos sin reiniciar, pero instalar un kernel realmente nuevo continúa suponiendo normalmente reiniciar el host, migrar máquinas virtuales o asumir una interrupción. Kexec HandOver (KHO) y Live Update Orchestrator (LUO) quieren cambiar

codebase-memory-mcp: el grafo local que quiere que los agentes de IA entiendan repositorios enormes

Los agentes de programación con inteligencia artificial han mejorado mucho en generación de código, refactorización y análisis de proyectos, pero siguen teniendo un problema muy básico: encontrar contexto útil dentro de repositorios grandes. Leer archivo por archivo, lanzar búsquedas repetidas con grep o cargar fragmentos de código sin una visión estructural funciona en proyectos pequeños. En un monorepo, una base

Fragnesia: nueva escalada local en Linux y guía rápida para administradores

Fragnesia, registrada como CVE-2026-46300, ha vuelto a poner el foco en una zona especialmente sensible del kernel Linux: las rutas de red relacionadas con XFRM, ESP e IPsec. Para los administradores de sistemas, lo importante no es solo el nombre de la vulnerabilidad, sino su impacto práctico: un usuario local sin privilegios puede llegar a obtener root si el sistema

Copy Fail amenaza servidores CloudLinux: mitigación urgente antes del parche

CloudLinux ha alertado de una nueva vulnerabilidad del kernel Linux, identificada como CVE-2026-31431 y conocida como “Copy Fail”, que afecta a CloudLinux 7h, 8, 9 y 10. La compañía advierte de que un usuario local sin privilegios puede escalar permisos hasta root si el sistema es vulnerable y no se aplica una mitigación o un kernel corregido. El aviso es

La historia de Git: la respuesta de Linus Torvalds a la crisis de BitKeeper

En 2005, el desarrollo del kernel de Linux atravesó una crisis que pudo haber frenado uno de los proyectos de software libre más importantes de la historia. Durante años, Linus Torvalds y parte de la comunidad del kernel habían utilizado BitKeeper, una herramienta propietaria de control de versiones distribuido que funcionaba bien para un proyecto enorme, descentralizado y con miles

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×