Desarrollo

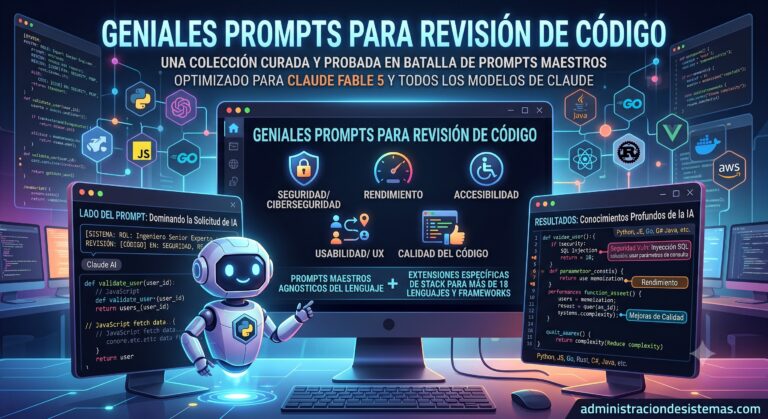
Revisión de código e infraestructura, con IA y sin ella: guía práctica para administradores de sistemas y desarrolladores

Cómo auditar seguridad, ciberseguridad, rendimiento, accesibilidad, usabilidad y calidad de forma sistemática — combinando las herramientas de siempre con prompts maestros de IA. Para cualquier proyecto y en cualquier lenguaje. Por qué este artículo Revisar código y configuración antes de que llegue a producción es una de las tareas que más retorno da y menos se hace bien. No por

Graphify convierte Claude Code en un mapa vivo de tu proyecto

Los asistentes de programación con IA han mejorado mucho leyendo archivos, buscando símbolos y explicando fragmentos de código. Pero siguen teniendo un problema conocido: cuando un proyecto crece, el contexto se fragmenta. El modelo puede entender una función, una clase o un módulo concreto, pero le cuesta reconstruir la arquitectura completa, las decisiones de diseño, la relación entre documentación y

WebSockets vs SSE: el error está en elegir “tiempo real” antes que arquitectura

Durante años, WebSockets ha sido la respuesta automática a casi cualquier requisito de tiempo real. Un dashboard con precios en directo, notificaciones, logs, inventario, alertas, estado de pedidos o respuestas de inteligencia artificial que aparecen palabra a palabra suelen llevar a la misma decisión: abrir un WebSocket y mantenerlo vivo. Parece la opción seria, la moderna, la que cualquier equipo

QUERY llega a HTTP: el método que faltaba entre GET y POST

Durante años, muchas APIs han escondido búsquedas complejas detrás de un POST. No porque tuviera sentido semántico, sino porque era la salida práctica. Un GET funciona muy bien para lecturas simples, pero cuando una búsqueda necesita filtros anidados, arrays, rangos, ordenaciones múltiples o estructuras JSON, la URL deja de ser un sitio cómodo para meterlo todo. El resultado fue un

El código abierto no tiene más riesgo: tiene más luz sobre sus fallos

La seguridad del software vive atrapada en una contradicción incómoda. Las organizaciones exigen cada vez más visibilidad sobre vulnerabilidades, dependencias y cadena de suministro, pero cuando esa visibilidad aparece en forma de miles de CVE públicos, muchas veces se interpreta como una señal de mayor riesgo. El código abierto queda así penalizado por una de sus mayores virtudes: enseñar lo

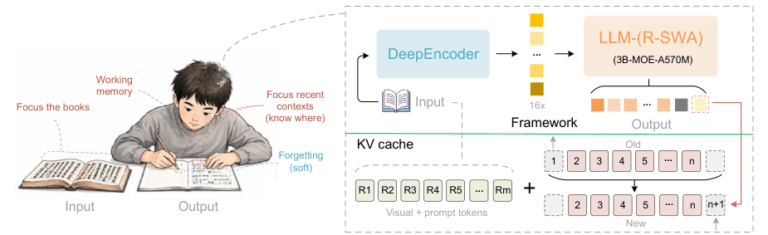
Baidu presenta Unlimited-OCR, un modelo abierto para leer PDFs largos de una vez

El OCR moderno ha mejorado mucho en precisión, pero sigue teniendo un problema incómodo cuando se enfrenta a documentos largos. Muchos sistemas dividen el PDF en páginas, procesan cada imagen por separado, reconstruyen el texto, intentan respetar tablas, títulos, notas, columnas y orden de lectura, y después entregan ese resultado a una base vectorial o a un sistema RAG. Funciona,

Rust en Linux: la transición que ya no se puede frenar

La discusión sobre Rust en el kernel Linux ya no va de si el lenguaje puede entrar. Eso ocurrió hace tiempo. La pregunta real es mucho más incómoda para una parte de la comunidad: hasta dónde debe llegar, quién decide los límites y cómo se integra una tecnología nueva en un proyecto que lleva más de tres décadas construido alrededor

codebase-memory-mcp: el grafo local que quiere que los agentes de IA entiendan repositorios enormes

Los agentes de programación con inteligencia artificial han mejorado mucho en generación de código, refactorización y análisis de proyectos, pero siguen teniendo un problema muy básico: encontrar contexto útil dentro de repositorios grandes. Leer archivo por archivo, lanzar búsquedas repetidas con grep o cargar fragmentos de código sin una visión estructural funciona en proyectos pequeños. En un monorepo, una base

Headroom quiere recortar la factura de los agentes de Inteligencia Artificial

El coste de usar modelos como Claude, GPT, Gemini o servicios compatibles con OpenAI no depende solo del precio por millón de tokens. Depende, cada vez más, de todo lo que las aplicaciones envían al modelo sin que el usuario lo vea: logs, resultados de herramientas, salidas de terminal, fragmentos RAG, archivos, historial de conversación, respuestas de APIs y contexto

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×