Administrador

Cuatro fallos del kernel de Linux permiten escalar de usuario local a root

Cuatro vulnerabilidades descubiertas en distintos subsistemas de red del kernel de Linux permiten convertir una cuenta local sin privilegios en acceso de root en los sistemas afectados. Los fallos, bautizados como DirtyAH6, TUNderflow, PPPoEject y DiagSpill y registrados como CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469, fueron divulgados públicamente el 18 de septiembre de 2026 después de finalizar el periodo de embargo.
IBM reorganiza Red Hat y reabre el debate sobre el futuro de su independencia

IBM prepara para 2026 la integración de buena parte de las funciones administrativas de Red Hat, un movimiento que afecta a áreas como recursos humanos, finanzas, contabilidad y legal. La operación, adelantada en septiembre de 2025 y posteriormente confirmada por IBM, no implica por ahora la integración de los equipos de ingeniería y otras áreas técnicas. Las claves de la

tgrep cambia las búsquedas de código para que los agentes de IA no esperen

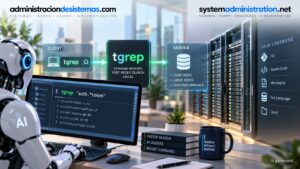
Microsoft ha desarrollado tgrep, una herramienta de búsqueda de código que sustituye el escaneo completo de los archivos por un índice basado en trigramas y un servidor que permanece activo en segundo plano. Integrado en GitHub Copilot CLI para grandes repositorios, el sistema ha reducido en sus pruebas una búsqueda de 33,4 segundos con ripgrep a 643 milisegundos en gecko-dev,

Un fallo de KVM en ARM64 puede romper el aislamiento de una máquina virtual

Una vulnerabilidad del kernel de Linux identificada como CVE-2026-89775 puede permitir que una máquina virtual alojada sobre KVM en ARM64 acceda a memoria del sistema anfitrión cuando está habilitada la virtualización anidada. El fallo afecta a una parte del código encargado de invalidar traducciones de memoria y ha sido corregido en las ramas recientes del kernel. Las claves de CVE-2026-89775

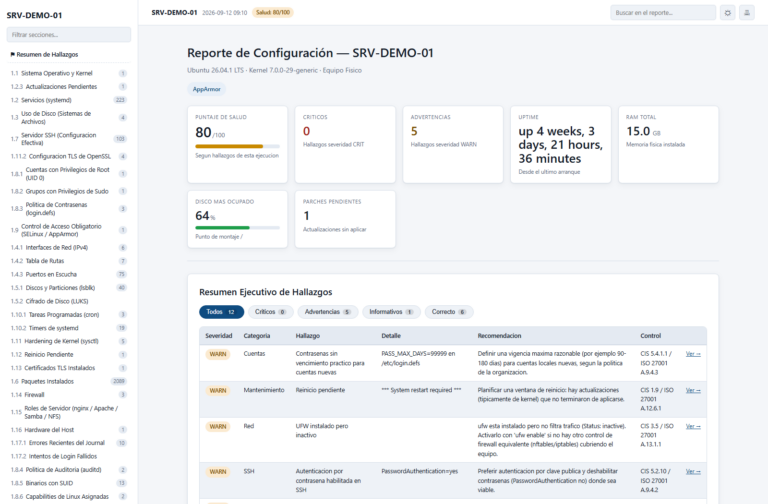
Cat-ServerFullReport lleva el inventario y health check de servidores a Linux

Documentar el estado real de un servidor Linux puede obligar a recorrer lsblk, ss, systemctl, sysctl, journalctl, sshd, auditctl y varias herramientas más. Cat-ServerFullReport intenta reunir ese trabajo en un único script Bash: recopila actualmente 41 secciones del sistema, aplica 14 grupos de comprobaciones y genera informes HTML, JSON y Markdown sin instalar Python, jq ni módulos adicionales. El proyecto

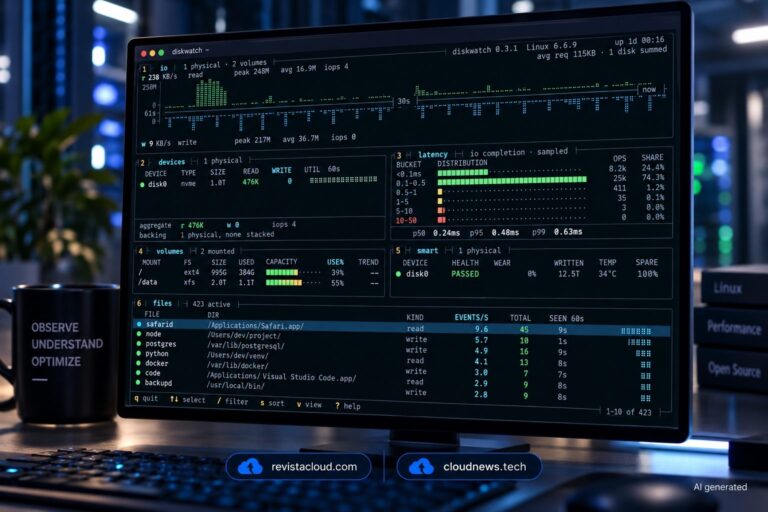
Diskwatch encuentra qué proceso está castigando el disco sin instalar un daemon

Cuando el disco empieza a trabajar sin descanso, averiguar qué proceso está detrás puede obligar a encadenar herramientas como iostat, iotop, lsof, df, smartctl o lsblk. Diskwatch intenta concentrar ese diagnóstico en una única interfaz de terminal escrita en Rust, leyendo directamente la información que ya expone el sistema operativo y relacionando actividad de archivos, tasas de entrada/salida y descriptores

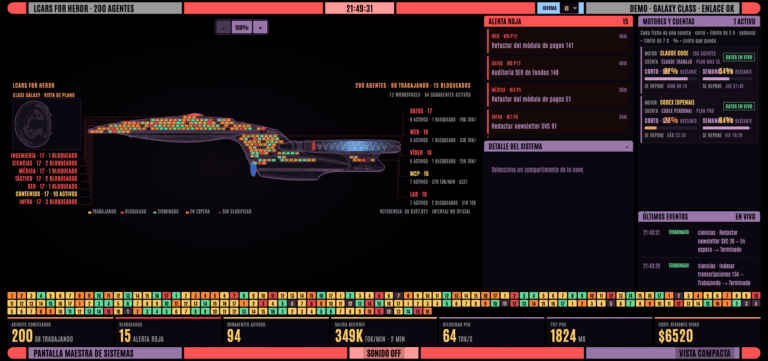
LCARS para Herdr convierte 2.000 agentes de IA en una flota bajo control

Un proyecto open source de GitHub ha convertido la gestión de múltiples agentes de inteligencia artificial en algo parecido a una sala de control de una nave espacial. LCARS for Herdr funciona como un centro de mando para Herdr desde el que se pueden supervisar hasta 2.000 agentes, consultar su actividad, controlar cuotas de Claude Code y Codex y trasladar

El comando ip de Linux: guía práctica para diagnosticar problemas de red

Un servidor Linux puede tener CPU, memoria y almacenamiento disponibles y, aun así, parecer completamente caído por un problema de conectividad. Antes de capturar paquetes con tcpdump o revisar decenas de registros, el comando ip permite comprobar rápidamente interfaces, direcciones, rutas y vecinos de red, por lo que se ha convertido en una de las herramientas básicas para administrar y

Pi Agent apuesta por un enfoque minimalista para controlar mejor a los agentes de código

Pi Agent propone una alternativa a los agentes de programación que han ido acumulando funciones, herramientas y automatizaciones. Su planteamiento parte de una idea sencilla: mantener pequeño el núcleo del agente, hacer visible el contexto que recibe el modelo y permitir que cada desarrollador añada únicamente las capacidades que necesita mediante extensiones, habilidades y plantillas. El proyecto, desarrollado por Mario

JSONL: el formato sencillo que facilita trabajar con grandes volúmenes de datos

JSONL, siglas de JSON Lines, organiza los datos como objetos JSON independientes, uno por línea, y esa diferencia permite procesar grandes archivos de forma incremental. El formato resulta especialmente útil para registros, flujos de eventos, datos de aprendizaje automático y procesos de extracción y transformación en los que cargar todo el contenido en memoria no resulta práctico. Las claves de

Cuatro fallos del kernel de Linux permiten escalar de usuario local a root

Cuatro vulnerabilidades descubiertas en distintos subsistemas de red del kernel de Linux permiten convertir una cuenta local sin privilegios en acceso de root en los sistemas afectados. Los fallos, bautizados como DirtyAH6, TUNderflow, PPPoEject y DiagSpill y registrados como CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 y CVE-2026-74469, fueron divulgados públicamente el 18 de septiembre de 2026 después de finalizar el periodo de embargo.
IBM reorganiza Red Hat y reabre el debate sobre el futuro de su independencia

IBM prepara para 2026 la integración de buena parte de las funciones administrativas de Red Hat, un movimiento que afecta a áreas como recursos humanos, finanzas, contabilidad y legal. La operación, adelantada en septiembre de 2025 y posteriormente confirmada por IBM, no implica por ahora la integración de los equipos de ingeniería y otras áreas técnicas. Las claves de la

tgrep cambia las búsquedas de código para que los agentes de IA no esperen

Microsoft ha desarrollado tgrep, una herramienta de búsqueda de código que sustituye el escaneo completo de los archivos por un índice basado en trigramas y un servidor que permanece activo en segundo plano. Integrado en GitHub Copilot CLI para grandes repositorios, el sistema ha reducido en sus pruebas una búsqueda de 33,4 segundos con ripgrep a 643 milisegundos en gecko-dev,

Un fallo de KVM en ARM64 puede romper el aislamiento de una máquina virtual

Una vulnerabilidad del kernel de Linux identificada como CVE-2026-89775 puede permitir que una máquina virtual alojada sobre KVM en ARM64 acceda a memoria del sistema anfitrión cuando está habilitada la virtualización anidada. El fallo afecta a una parte del código encargado de invalidar traducciones de memoria y ha sido corregido en las ramas recientes del kernel. Las claves de CVE-2026-89775

Cat-ServerFullReport lleva el inventario y health check de servidores a Linux

Documentar el estado real de un servidor Linux puede obligar a recorrer lsblk, ss, systemctl, sysctl, journalctl, sshd, auditctl y varias herramientas más. Cat-ServerFullReport intenta reunir ese trabajo en un único script Bash: recopila actualmente 41 secciones del sistema, aplica 14 grupos de comprobaciones y genera informes HTML, JSON y Markdown sin instalar Python, jq ni módulos adicionales. El proyecto

Diskwatch encuentra qué proceso está castigando el disco sin instalar un daemon

Cuando el disco empieza a trabajar sin descanso, averiguar qué proceso está detrás puede obligar a encadenar herramientas como iostat, iotop, lsof, df, smartctl o lsblk. Diskwatch intenta concentrar ese diagnóstico en una única interfaz de terminal escrita en Rust, leyendo directamente la información que ya expone el sistema operativo y relacionando actividad de archivos, tasas de entrada/salida y descriptores

LCARS para Herdr convierte 2.000 agentes de IA en una flota bajo control

Un proyecto open source de GitHub ha convertido la gestión de múltiples agentes de inteligencia artificial en algo parecido a una sala de control de una nave espacial. LCARS for Herdr funciona como un centro de mando para Herdr desde el que se pueden supervisar hasta 2.000 agentes, consultar su actividad, controlar cuotas de Claude Code y Codex y trasladar

El comando ip de Linux: guía práctica para diagnosticar problemas de red

Un servidor Linux puede tener CPU, memoria y almacenamiento disponibles y, aun así, parecer completamente caído por un problema de conectividad. Antes de capturar paquetes con tcpdump o revisar decenas de registros, el comando ip permite comprobar rápidamente interfaces, direcciones, rutas y vecinos de red, por lo que se ha convertido en una de las herramientas básicas para administrar y

Pi Agent apuesta por un enfoque minimalista para controlar mejor a los agentes de código

Pi Agent propone una alternativa a los agentes de programación que han ido acumulando funciones, herramientas y automatizaciones. Su planteamiento parte de una idea sencilla: mantener pequeño el núcleo del agente, hacer visible el contexto que recibe el modelo y permitir que cada desarrollador añada únicamente las capacidades que necesita mediante extensiones, habilidades y plantillas. El proyecto, desarrollado por Mario

JSONL: el formato sencillo que facilita trabajar con grandes volúmenes de datos

JSONL, siglas de JSON Lines, organiza los datos como objetos JSON independientes, uno por línea, y esa diferencia permite procesar grandes archivos de forma incremental. El formato resulta especialmente útil para registros, flujos de eventos, datos de aprendizaje automático y procesos de extracción y transformación en los que cargar todo el contenido en memoria no resulta práctico. Las claves de

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×