Linux

SSHDeck lleva la gestión SSH al navegador con Docker, SFTP y monitorización

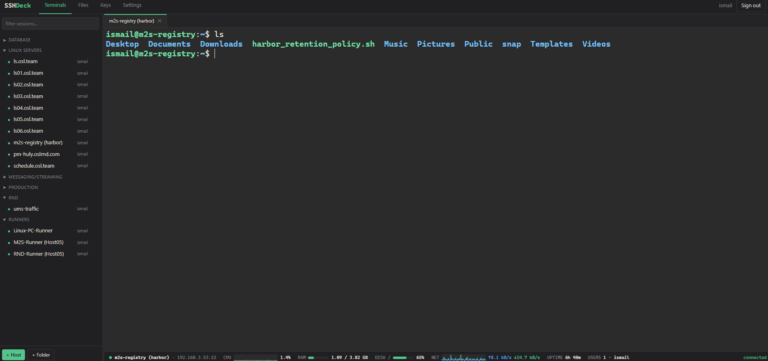
SSHDeck es un nuevo cliente web SSH autoalojado que intenta reunir en una sola interfaz algunas de las funciones habituales de herramientas como MobaXterm o Termius. El proyecto se ejecuta desde un único contenedor Docker y permite guardar sesiones, abrir terminales en pestañas, gestionar archivos mediante SFTP, transferir datos directamente entre dos servidores y consultar métricas básicas de los hosts

OpenTofu 1.12 frente a Terraform: la alternativa open source madura para IaC

OpenTofu ha dejado de ser simplemente el fork de Terraform surgido tras el cambio de licencia de HashiCorp. Con OpenTofu 1.12, el proyecto bajo la Linux Foundation mantiene una experiencia muy familiar para quienes administran infraestructura con Terraform, pero incorpora funciones propias que empiezan a diferenciarlo: prevent_destroy dinámico, destroy = false, cifrado del state y los planes o mejoras en

El comando que todo administrador Linux debería conocer para gestionar decenas de servidores a la vez

Hay herramientas muy sofisticadas para automatizar infraestructuras, pero a veces una utilidad pequeña resuelve un problema cotidiano de forma sorprendentemente eficaz. Cluster SSH (CSSH) es una de ellas. Si alguna vez has tenido que conectarte por SSH a varios servidores, switches o dispositivos Linux para ejecutar exactamente el mismo comando, CSSH permite hacerlo de forma simultánea, enviando las mismas pulsaciones

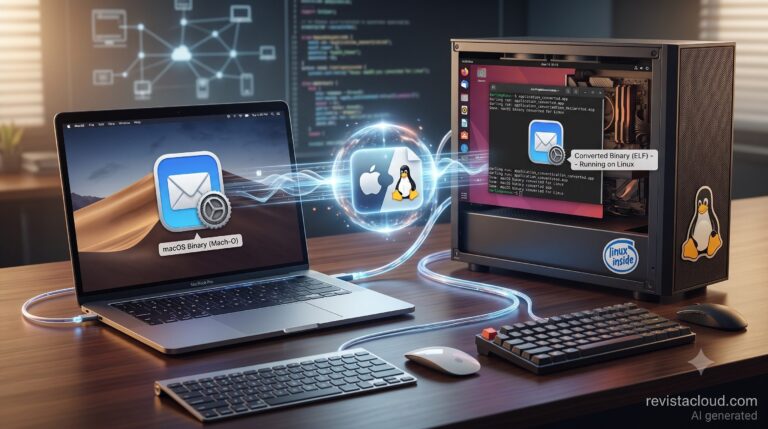
Kakehashi ejecuta binarios de macOS en Linux ARM sin emular un Mac

Un proyecto open source llamado Kakehashi está experimentando con una idea que puede resultar especialmente interesante para desarrolladores y administradores de sistemas: ejecutar directamente binarios ARM64 creados para macOS sobre servidores Linux ARM64. No utiliza una máquina virtual con macOS, tampoco un emulador de CPU ni traducción JIT (Just-in-Time). El código ARM64 del programa se ejecuta directamente en el procesador

bpftrace: cómo diagnosticar Linux cuando top, strace y perf ya no son suficientes

Cuando un servidor Linux empieza a comportarse de forma extraña, las primeras herramientas suelen ser conocidas: top para localizar procesos que consumen CPU, vmstat para observar memoria y planificación, iostat para estudiar almacenamiento y strace para seguir llamadas al sistema. El problema aparece cuando todas ellas indican que algo va mal, pero ninguna explica por qué. bpftrace permite bajar un

Zapscape: la nueva vulnerabilidad de KVM que todo administrador de Proxmox VE debería revisar

Una nueva vulnerabilidad en KVM/x86, identificada como CVE-2026-64561 y conocida como Zapscape, vuelve a recordar la importancia de mantener actualizado el hipervisor en cualquier infraestructura basada en Linux. Aunque muchos administradores la están asociando rápidamente con Proxmox VE, el problema no reside en Proxmox, sino en el propio Kernel-based Virtual Machine (KVM), el hipervisor integrado en el kernel Linux utilizado

Proxmox VE rompe la barrera de x86: llega el soporte oficial para ARM64

Proxmox Virtual Environment (PVE) acaba de dar uno de los pasos más importantes de su historia. Tras años limitado a procesadores x86-64, el popular hipervisor de código abierto añade soporte oficial para la arquitectura ARM64 (AArch64), una novedad muy esperada por empresas, proveedores cloud y administradores de sistemas que trabajan con servidores basados en ARM. Las claves del soporte ARM64

Deja de escribir comandos SSH interminables: así funciona SSH Agent

Cualquier administrador de sistemas o desarrollador que gestione varios servidores conoce la situación. Introducir la frase de paso de la clave SSH una y otra vez, recordar qué clave corresponde a cada entorno o terminar escribiendo comandos cada vez más largos para especificar manualmente el archivo correcto. Aunque SSH Agent lleva disponible desde hace décadas en Linux, macOS y otros

17 errores de Linux explicados: qué significan y cómo solucionarlos

Los mensajes de error de Linux no son avisos aleatorios ni textos pensados únicamente para desarrolladores. Cada uno revela qué operación ha fallado, sobre qué recurso actuaba el sistema y por qué el kernel o la aplicación la rechazaron. Interpretar esas pistas permite diagnosticar incidencias con más rapidez y evita aplicar comandos encontrados en Internet sin entender sus consecuencias. Las

Ubuntu 26.04 elimina cgroup v1 y obliga a revisar scripts antes de actualizar

Ubuntu 26.04 LTS, con nombre en clave Resolute Raccoon, introduce cambios de base que pueden afectar a servidores, contenedores y automatizaciones heredadas. El abandono definitivo de cgroup v1 es el riesgo más claro, mientras que la adopción de sudo-rs y las utilidades GNU reescritas en Rust exige revisar configuraciones, integraciones de auditoría y scripts que dependan de comportamientos muy concretos.

SSHDeck lleva la gestión SSH al navegador con Docker, SFTP y monitorización

SSHDeck es un nuevo cliente web SSH autoalojado que intenta reunir en una sola interfaz algunas de las funciones habituales de herramientas como MobaXterm o Termius. El proyecto se ejecuta desde un único contenedor Docker y permite guardar sesiones, abrir terminales en pestañas, gestionar archivos mediante SFTP, transferir datos directamente entre dos servidores y consultar métricas básicas de los hosts
OpenTofu 1.12 frente a Terraform: la alternativa open source madura para IaC

OpenTofu ha dejado de ser simplemente el fork de Terraform surgido tras el cambio de licencia de HashiCorp. Con OpenTofu 1.12, el proyecto bajo la Linux Foundation mantiene una experiencia muy familiar para quienes administran infraestructura con Terraform, pero incorpora funciones propias que empiezan a diferenciarlo: prevent_destroy dinámico, destroy = false, cifrado del state y los planes o mejoras en

El comando que todo administrador Linux debería conocer para gestionar decenas de servidores a la vez

Hay herramientas muy sofisticadas para automatizar infraestructuras, pero a veces una utilidad pequeña resuelve un problema cotidiano de forma sorprendentemente eficaz. Cluster SSH (CSSH) es una de ellas. Si alguna vez has tenido que conectarte por SSH a varios servidores, switches o dispositivos Linux para ejecutar exactamente el mismo comando, CSSH permite hacerlo de forma simultánea, enviando las mismas pulsaciones

Kakehashi ejecuta binarios de macOS en Linux ARM sin emular un Mac

Un proyecto open source llamado Kakehashi está experimentando con una idea que puede resultar especialmente interesante para desarrolladores y administradores de sistemas: ejecutar directamente binarios ARM64 creados para macOS sobre servidores Linux ARM64. No utiliza una máquina virtual con macOS, tampoco un emulador de CPU ni traducción JIT (Just-in-Time). El código ARM64 del programa se ejecuta directamente en el procesador

bpftrace: cómo diagnosticar Linux cuando top, strace y perf ya no son suficientes

Cuando un servidor Linux empieza a comportarse de forma extraña, las primeras herramientas suelen ser conocidas: top para localizar procesos que consumen CPU, vmstat para observar memoria y planificación, iostat para estudiar almacenamiento y strace para seguir llamadas al sistema. El problema aparece cuando todas ellas indican que algo va mal, pero ninguna explica por qué. bpftrace permite bajar un

Zapscape: la nueva vulnerabilidad de KVM que todo administrador de Proxmox VE debería revisar

Una nueva vulnerabilidad en KVM/x86, identificada como CVE-2026-64561 y conocida como Zapscape, vuelve a recordar la importancia de mantener actualizado el hipervisor en cualquier infraestructura basada en Linux. Aunque muchos administradores la están asociando rápidamente con Proxmox VE, el problema no reside en Proxmox, sino en el propio Kernel-based Virtual Machine (KVM), el hipervisor integrado en el kernel Linux utilizado

Proxmox VE rompe la barrera de x86: llega el soporte oficial para ARM64

Proxmox Virtual Environment (PVE) acaba de dar uno de los pasos más importantes de su historia. Tras años limitado a procesadores x86-64, el popular hipervisor de código abierto añade soporte oficial para la arquitectura ARM64 (AArch64), una novedad muy esperada por empresas, proveedores cloud y administradores de sistemas que trabajan con servidores basados en ARM. Las claves del soporte ARM64

Deja de escribir comandos SSH interminables: así funciona SSH Agent

Cualquier administrador de sistemas o desarrollador que gestione varios servidores conoce la situación. Introducir la frase de paso de la clave SSH una y otra vez, recordar qué clave corresponde a cada entorno o terminar escribiendo comandos cada vez más largos para especificar manualmente el archivo correcto. Aunque SSH Agent lleva disponible desde hace décadas en Linux, macOS y otros

17 errores de Linux explicados: qué significan y cómo solucionarlos

Los mensajes de error de Linux no son avisos aleatorios ni textos pensados únicamente para desarrolladores. Cada uno revela qué operación ha fallado, sobre qué recurso actuaba el sistema y por qué el kernel o la aplicación la rechazaron. Interpretar esas pistas permite diagnosticar incidencias con más rapidez y evita aplicar comandos encontrados en Internet sin entender sus consecuencias. Las

Ubuntu 26.04 elimina cgroup v1 y obliga a revisar scripts antes de actualizar

Ubuntu 26.04 LTS, con nombre en clave Resolute Raccoon, introduce cambios de base que pueden afectar a servidores, contenedores y automatizaciones heredadas. El abandono definitivo de cgroup v1 es el riesgo más claro, mientras que la adopción de sudo-rs y las utilidades GNU reescritas en Rust exige revisar configuraciones, integraciones de auditoría y scripts que dependan de comportamientos muy concretos.

– patrocinadores –

– patrocinadores –

Noticias destacadas

– patrocinadores –

Scroll al inicio
×